



Na první pohled nesouvisející příběhy. Ve skutečnosti jde o rizika, která dnes řeší firmy po celém světě. Právě jim se bude věnovat HACKERFest 2026, největší československá konference o IT bezpečnosti, etickém hackingu a aktuálních kybernetických hrozbách.
AI poslala obchodní strategii konkurenci
Marketingový manažer propojil AI asistenta s firemními dokumenty a CRM. O měsíc později konkurence přišla s nápadně podobnou strategií. Interní audit odhalil, že problém nebyl v AI samotné, ale v propojení s firemními daty. Stačil jeden špatně nastavený konektor.
O rizicích AI integrací a MCP serverů bude mluvit Martin Haller v přednášce MCP: Model Context Problém.
Za osm minut ve firemní síti
Firewall fungoval. Antivirus také. Přesto stačila jediná služba, kterou léta nikdo nekontroloval. Útočník nepotřeboval malware ani sofistikovaný exploit. Jen našel otevřený port, který správci považovali za neškodný.
Jak podobná rizika odhalit dříve než útočníci, ukáže Roman Kümmel v přednášce Je to jen otevřený port... Co by se mohlo stát?
Když ani moderní Active Directory není nedobytné
Aktualizované prostředí, Windows Server 2025 a důsledný bezpečnostní hardening. I přes tato opatření byl útok na firemní prostředí úspěšný.
Problém nebyl v tom, že by zabezpečení nefungovalo. Techniky útoků na Active Directory se neustále vyvíjejí a některé zůstávají účinné i proti velmi dobře zabezpečeným prostředím.
Lubomír Ošmera v přednášce Moderní útoky na Active Directory aneb Co funguje i v prostředích s Windows Serverem 2025 a bez NTLM? na praktických ukázkách představí současné techniky kompromitace Active Directory, ukáže jejich principy a zaměří se také na možnosti detekce a obrany.
Notebook byl čistý. Data mizela dál
Bezpečnostní tým nenašel malware ani podezřelé procesy. Přesto se citlivé soubory dostávaly mimo firmu. Útočník zneužil nástroj považovaný za legitimní. To, co mělo vývojářům usnadnit práci, se změnilo v dokonalou skrýš.
Jak může prostředí WSL2 pomoci skrýt aktivitu před běžnými bezpečnostními nástroji, ukáže William Ischanoe v přednášce WSL2 aka LV-426 aneb Widlácká veselka na planetě Acheron.
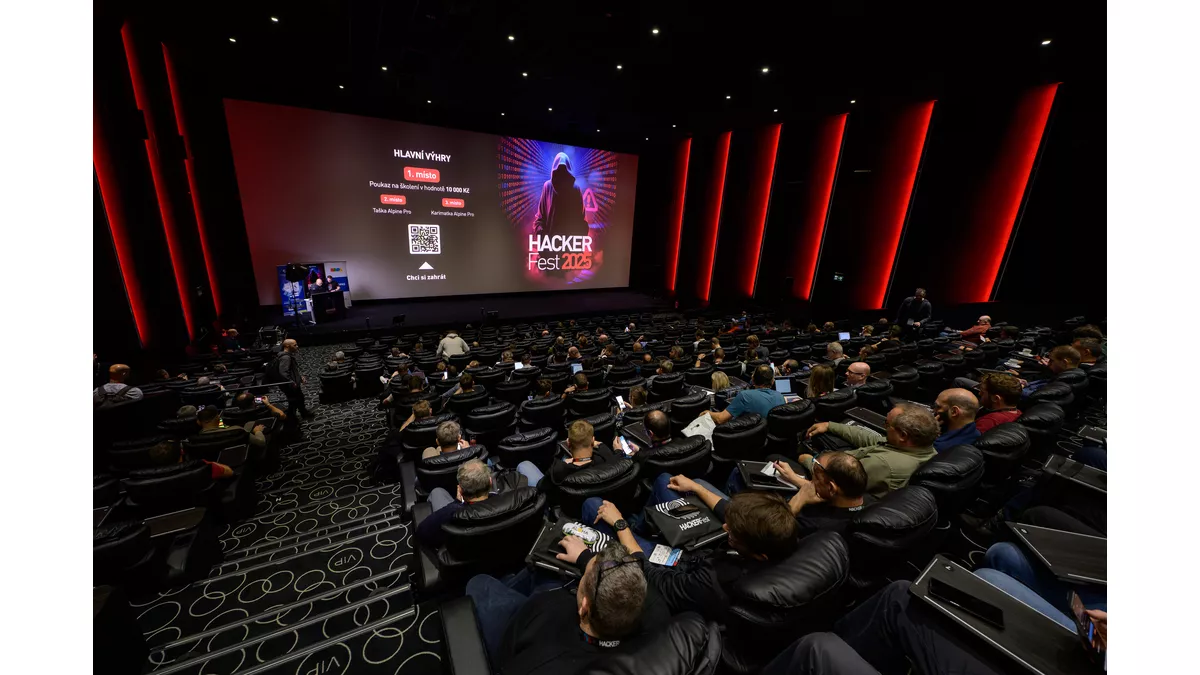
Na HACKERFestu 2026 vás čekají reálné útoky, praktické ukázky obrany, bezpečnost AI, Active Directory, cloudových služeb i podnikových sítí. Kompletní program najdete zde.
📅 8. října 2026
📍 Praha + živý stream ze sálu
Příběhy uvedené výše jsou fiktivní. Bezpečnostní principy a scénáře, na kterých jsou založeny, vycházejí z reálných hrozeb a témat diskutovaných na konferenci HACKERFest 2026.
 Gopas
 Gopas
 Gopas
PŘEJÍT DO GALERIE
(5 FOTOGRAFIÍ)

 12 foto