


Co je útok známý jako ClickFix
ClickFix je technika sociálního inženýrství, která využívá důvěřivost uživatelů. Obvykle začíná tím, že člověk navštíví legitimní, ale napadený web, nebo klikne na škodlivou reklamu. Skončí na podvodné stránce, která předstírá například ověření Cloudflare nebo Google reCAPTCHA, případně nějakou chybu, která ve skutečnosti neexistuje.
Stránka pak uživateli poradí, jak problém „opravit“. Má zkopírovat nabízený příkaz a vložit ho do dialogu Spustit ve Windows, případně do aplikace Terminál na Macu. Jakmile stiskne Enter, spustí se ve více krocích infekce. Na počítači se následně může objevit malware, který krade hesla a další údaje, nebo trojský kůň umožňující vzdálený přístup.
Záludné je i to, že příkaz, který se uživateli zkopíruje do schránky, často není ten, který na stránce vidí. Oběť tak ani při pečlivém čtení nemusí poznat, co vlastně spouští.
Mohlo by vás zajímat
Proč obchází běžnou ochranu
Tradiční phishing chce, aby uživatel klikl na odkaz nebo stáhl přílohu. Na to jsou prohlížeče a bezpečnostní programy většinou zvyklé. ClickFix je zákeřný v tom, že postupuje jinak. Uživatele požádá, aby otevřel dveře sám, a zdůvodní to opravou běžné chyby.
Příkazy navíc téměř vždy využívají nástroje, které už v systému jsou – typicky PowerShell nebo cmd.exe. Odborně se jim říká LOLBins, tedy programy, které útočník zneužije k vlastním cílům. Bezpečnostní software jim důvěřuje, takže útok snadno zapadne jako běžná činnost. Stahování škodlivého kódu se přesouvá z prohlížeče do terminálu a Chrome i Safe Browsing tak svými ochranami o stahování vůbec nezavadí.

Zdroj: Google
Zdroj: Google blog
Co nového přináší Chrome
Google oznámil novinky v úterý 20. října 2026. Chrome teď umí rozpoznat, že uživatele někdo navádí ke zkopírování podezřelého příkazu. Pokud se to stane, obsah schránky se zbaví osobních údajů a odešle se do služby Safe Browsing k analýze. Když vyjde najevo, že jde o nebezpečný příkaz, Chrome zobrazí varování. Útok se tak může zastavit dřív, než oběť příkaz spustí. Google zdůrazňuje, že systém je navržený pro vysokou přesnost. Má chránit uživatele v reálném čase a zároveň nerušit vývojáře, kteří příkazy do terminálu kopírují běžně a z legitimních důvodů.
Zdroj: Google blog
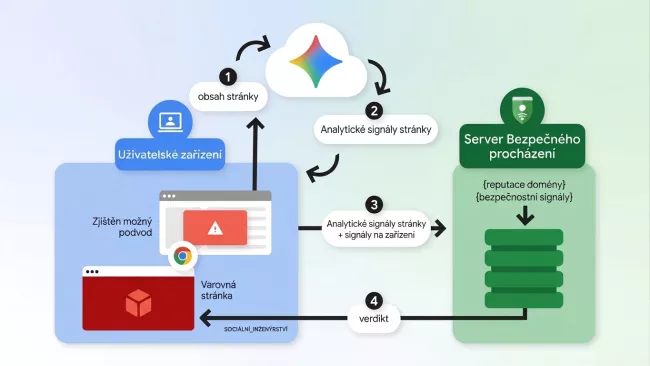
Umělá inteligence Gemini se v Chromu uplatňuje především při odhalování podvodných webů. Loni Google nasadil menší model, který běžel přímo v zařízení a hledal podvody s falešnou technickou podporou. Fungoval jen u uživatelů s vylepšenou ochranou na podporovaných zařízeních. Nově ho nahradil výkonnější model běžící na serverech Googlu. Ten je dostupný všem uživatelům s vylepšenou ochranou a umí rozpoznat i falešné antiviry a falešné výzvy k aktualizaci prohlížeče.
Model hodnotí obsah stránky a všímá si několika věcí: jakou firmu nebo produkt stránka prezentuje, co je jejím účelem a jak pravděpodobné je, že jde o podvod. Safe Browsing pak spojí závěr Gemini s reputací domény a dalšími bezpečnostními signály a vydá konečný verdikt. Google tvrdí, že text stránky se analyzuje, jen když web vykazuje silné známky podvodu. Obsah, který opustí zařízení, se podle firmy zpracovává jen krátkodobě, neukládá se, neloguje se a nepoužívá se k trénování modelů.
Podezřelé a nebezpečné weby
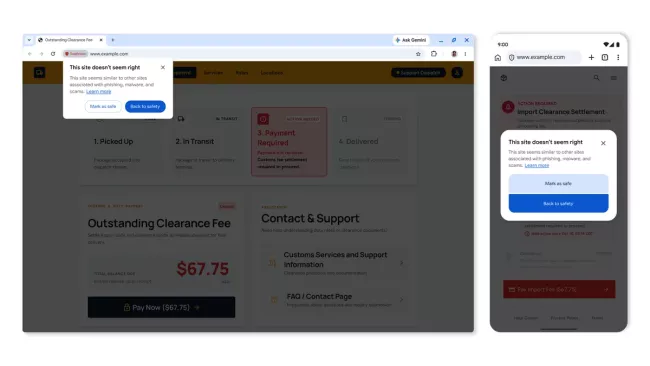
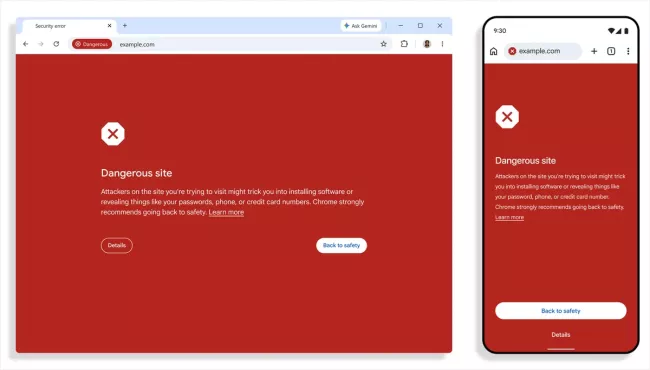
Chrome také rozšiřuje způsob, jakým upozorňuje na rizikové stránky. Dosud existovalo hlavně červené celostránkové varování. Nově budou dvě úrovně. Nebezpečný web je takový, u kterého si je systém jistý a hrozí vysoké riziko újmy. Tam zůstává známé červené varování. Podezřelý web vykazuje klamavé prvky typické pro škodlivé stránky, ale jistota je nižší.
Pro druhou úroveň má Chrome jiný vzhled, ikonu, barvu i text. Google tak může zobrazovat víc varování, aniž by uživatele zbytečně strašil u stránek, kde si není jistý.
Zdroj: screenshot webu, redakce
Chrání jen vylepšená ochrana
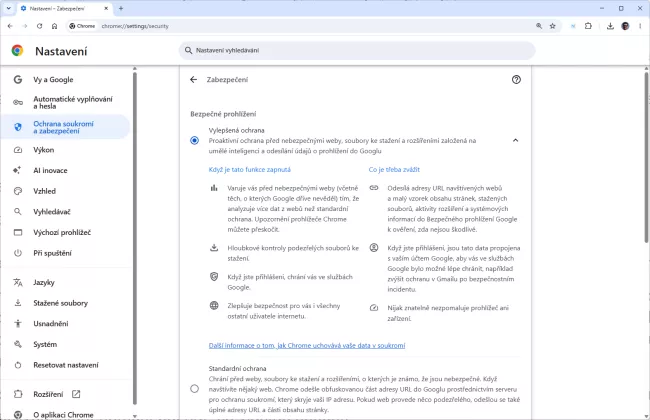
Nové funkce jsou součástí vylepšené ochrany (Enhanced Protection) ve službě Safe Browsing. Google ji zavedl v roce 2020 a podle svého vyjádření z loňského roku ji měla zapnutou více než miliarda uživatelů Chromu. Standardní ochrana, která je ve výchozím stavu nastavena, tyto novinky nemá.
Google uvádí, že uživatelé s vylepšenou ochranou jsou v desetkrát větším bezpečí než ti se standardní. Je dobré vědět, jak se to počítá. Údaj vychází z průměrného počtu bezpečnostních varování, která se zobrazí oběma skupinám uživatelů. Nejde tedy o přímé měření počtu odražených útoků.
Kdo chce být mezi prvními, kdo nové ochrany dostane, má zapnout vylepšenou ochranu v Chromu i ve svém účtu Google. Souběžně Google upravil ještě jednu věc. Chrome se nově ptá na souhlas, než se připojí k webu přes nešifrované HTTP. Uživatelé s vylepšenou ochranou toto upozornění měli už dříve, teď je zapnuté ve výchozím nastavení pro všechny. Varování se zobrazí při první návštěvě. Po schválení se Chrome znovu zeptá, až když uživatel web aspoň dva týdny nenavštíví.
Žádná technická ochrana nenahradí rozumný postoj. Platí jednoduché pravidlo: žádný web vás nemá žádat o vložení příkazu do Spustit nebo do terminálu, ať se tváří jako ověření, oprava chyby nebo aktualizace. Google k tomu v ukázce falešné stránky připomíná, že Chrome svou opravu takto nikdy nevyžaduje. Pokud takovou výzvu uvidíte, stránku zavřete a nic nekopírujte.
Zdroj: Google, The Hacker News, SecurityWeek, Bleeping Computer


 5 foto