


I několik let staré údaje mohou hackerům otevřít cestu k vašim účtům
Čas od času se objeví znepokojivá zpráva: Na internetu kolují miliardy ukradených hesel a e-mailových adres, které patří uživatelům Googlu, Applu, Facebooku, PayPalu a dalších známých služeb. Čísla mohou působit děsivě. Představa, že útočníci během krátké doby získali miliardy přístupových údajů, ale většinou neodpovídá tomu, co se skutečně stalo.
Podobné obrovské databáze jsou zpravidla poskládané z různých zdrojů. Obsahují starší úniky, duplicitní záznamy a nejrůznější zbytky dat, ke kterým mohou být přimíchány také novější ukradené údaje.
Dobrou zprávou tedy je, že při každém podobném oznámení nemusíme okamžitě propadat panice. Tou horší je, že i několik let staré uniklé heslo nám může způsobit pořádný problém.
Mohlo by vás zajímat
Staré heslo nemusí být neplatné. Mnozí uživatelé jej používají celé roky
Právě stáří uniklých údajů může vyvolávat falešný pocit bezpečí. Pokud heslo pochází z několik let starého úniku, mohli bychom předpokládat, že už je dávno neškodné. Jenže hesla mají často překvapivě dlouhou životnost a někteří lidé je používají beze změny celé roky.
V obrovských databázích starších úniků tak mohou stále ležet přihlašovací údaje, které jsou platné i dnes. Ještě větší problém nastává ve chvíli, kdy používáme stejné heslo u několika služeb.
Útočník získá například kombinaci naší e-mailové adresy a hesla z úniku jedné služby. Nic mu potom nebrání vyzkoušet stejné údaje také u dalších účtů. A pokud jsme stejné heslo použili například pro e-mail, internetový obchod anebo sociální síť, jeden únik může otevřít cestu k několika našim účtům.
Mohlo by vás zajímat

Jedno opravdu dobré heslo pro všechny účty? Ani to není bezpečné řešení
Mohlo by se zdát, že problém vyřešíme jedním velmi dlouhým a složitým heslem, které si dobře zapamatujeme a budeme používat pro všechna přihlášení. Jenže právě opakované používání hesla je problém.
Heslo může být sebevíce kvalitní, ale pokud z některé služby unikne, útočníci získají přístup také k ostatním účtům, kde jsme použili stejnou kombinaci přihlašovacích údajů.
Příliš nepomůže ani jednoduchý systém obměn. Pokud například používáme podobná hesla a měníme v nich pouze název služby, číslo nebo několik znaků, může být náš „tajný vzorec“ poměrně snadno odhalen. Nezapomínejme, že dnešní metody prolamování hesel často využívají umělou inteligenci, což celý proces výrazně urychluje.
Pro každý účet bychom proto měli mít jiné a náhodně vytvořené heslo. Tak zní doporučení od bezpečnostní komunity. Jenže to je teorie a, jak známo, praxe od ní bývá velmi vzdálená. Protože si desítky takových hesel prakticky nemáme šanci zapamatovat, není od věci sáhnout po některém ze správců hesel. Z hlediska bezpečnosti je využívání některé z aplikací password managerů mnohem lepší než jedno univerzální (byť silné) heslo pro více služeb.
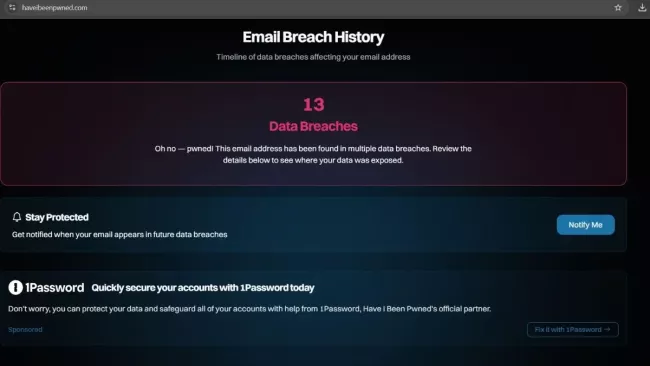

Zdroj: Have I Been Pwned
Správce hesel si pamatuje desítky přístupů za nás
Správce hesel dokáže pro jednotlivé služby vytvářet dlouhá náhodná hesla a ukládat je za nás. A jeho výhoda se projeví právě při úniku dat.
Pokud někdo získá heslo k jednomu našemu účtu, nemusíme přemýšlet, kde všude jsme stejnou nebo podobnou kombinaci použili. Změníme pouze kompromitované heslo a ostatní účty zůstávají chráněné vlastními přihlašovacími údaji.
Některé programy spravující hesla navíc dokážou upozornit, že se naše přihlašovací údaje objevily ve známém úniku. Využívají k tomu například databázi služby Have I Been Pwned, která během let shromáždila více než 15 miliard záznamů pocházejících z datových úniků. Na jejím webu, který provozuje známý australský bezpečnostní expert, si můžeme také sami ověřit, zda se naše e-mailová adresa objevila v některém ze známých incidentů.
Mohlo by vás zajímat
Důvěrné rozhovory v autě byste si měli rozmyslet. Tajná služba varuje řidiče před odposlechy
Bezpečnost
Samotné heslo už nemusí stačit. Zapněte si druhý faktor
Ani uniklé heslo ještě nemusí automaticky znamenat ztracený účet. Velmi účinnou další překážkou je dvoufaktorové ověřování (2FA). K přihlášení potom nestačí pouze znalost hesla, ale potřebujeme ještě druhý způsob ověření – například kód z autentizační aplikace.
Pokud tedy útočník získá naše heslo z některého úniku, samotný tento údaj mu k přihlášení nestačí. Dvoufaktorové ověřování proto dává smysl zapnout všude, kde jej služba nabízí.
Vyberte si některý ze správců hesel a začněte jej používat. Pro vaši bezpečnost je to dobré řešení.

Ještě lepší možnost? Heslo úplně vynechat
Postupně se rozšiřuje také řešení, které problém s ukradenými hesly řeší ještě radikálněji: Passkeys neboli přístupové klíče. Nabízejí je například Apple, Google, Microsoft nebo PayPal.
Místo klasického hesla využívají kryptografické zabezpečení a při přihlašování už nemusíme žádné heslo zadávat. Přístupové klíče mohou ukládat a mezi zařízeními synchronizovat také některé správce hesel. Jedny z nejrozšířenějších a dnes i nejdostupnějších přístupových klíčů jsou biometrická přihlášení: Sken obličeje či sken otisku prstu.
U všech služeb, kde jsou přístupové klíče podporovány, jimi můžeme nahradit klasické přihlášení pomocí kombinace jména a hesla. S naším doporučením to udělejte. Vaše zabezpečení tak bude na mnohem vyšší úrovni.
Mohlo by vás zajímat

Až tedy příště narazíte na titulek o miliardách hesel, která se objevila na internetu, samotné číslo ještě nemusí znamenat miliardy čerstvě napadených účtů. Mnohem důležitější je, jestli se mezi uniklými údaji nenachází heslo, které stále používáte – a zda jste jej nepoužili také někde jinde.
Právě tomu můžeme předejít poměrně jednoduše: Pro každý účet používat jiné heslo uložené ve správci hesel, zapnout dvoufaktorové ověřování a tam, kde je to možné, postupně přejít na přístupové klíče.
Zdroj: HIBP, Hudson Rock

 12 foto