




Smazáno často neznamená pryč
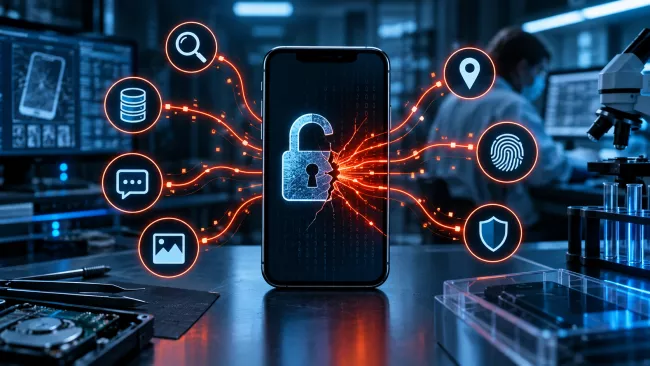
Když v telefonu smažete fotku nebo zprávu, systém většinou jen odstraní odkaz na daný soubor v databázi. Samotná data zůstávají v paměti čipu ležet dál, dokud je nepřepíšou nová data. U SQLite databází, které používá naprostá většina aplikací, navíc existují takzvané WAL a journal soubory, tedy dočasné zápisy, ve kterých se dá dohledat i obsah, který uživatel dávno smazal.
U starších či nezašifrovaných zařízení ani tovární reset nezaručoval, že jsou data pryč. U moderních smartphonů (iOS i Android) s hardwarovým šifrováním však tovární reset zničí šifrovací klíče (tzv. crypto-shredding), takže data v nealokovaném prostoru zůstanou nerozluštitelná a file carving je bez klíčů nedokáže poskládat.
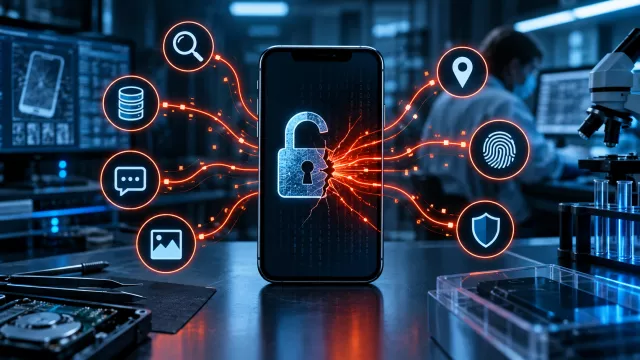
📱 What Happens When Law Enforcement Extracts Your Phone Data?
— Dark Web Intelligence (@DailyDarkWeb) September 13, 2026
Ever wondered what digital forensics tools (like Magnet AXIOM and iLEAPP) pull when law enforcement extracts data from a device? The short answer: almost everything.
Here is a breakdown of what forensic extraction… pic.twitter.com/ywio4c8qz9
Co všechno telefon o vás ukládá
Většina lidí netuší, jak podrobný obraz o jejich životě telefon vlastně vede. Forenzní extrakce dokáže odhalit:
- kompletní fotogalerii včetně smazaných snímků a jejich živých verzí (Motion foto)
- přesnou časovou osu, kdy se telefon odemkl, kdy se spustila konkrétní aplikace nebo kdy se připojil USB kabel
- SMS, e-maily, uložená hesla a kódy pro dvoufázové ověření
- historii prohlížení, vyhledávané výrazy a dokonce otevřené karty v prohlížeči
- polohová data z GPS, historii Wi-Fi sítí a seznam všech Bluetooth zařízení, která telefon kdy zaznamenal v okolí
- zdravotní a pohybová data, kalendář a poznámky
Poznámkové aplikace přitom bývají jedním z nejcitlivějších míst v telefonu. Řada lidí si do nich ukládá hesla nebo PIN kódy v obyčejném textu, a pokud se telefon dostane do rukou vyšetřovatele, jsou tato data čitelná bez jakékoli dodatečné práce.
Mohlo by vás zajímat
Tip: znáte tento utajený nástroj Microsoftu na obnovu dat? Stáhnout si ho můžete zdarma
Tipy a triky

Jak forenzní technici k datům přistupují
Nejpoužívanějšími nástroji na trhu jsou Cellebrite UFED, Magnet AXIOM a MSAB XRY. Pracují ve dvou krocích. Nejprve proběhne akvizice dat, tedy jejich získání z telefonu, a poté analýza, při které software provede parsing surových dat do srozumitelné podoby a poskládá je do časové osy.
„Surová data“ (raw data) jsou informace v té podobě, v jaké je forenzní nástroj z telefonu vytáhne, tedy jako dlouhé řady bajtů, binární kód nebo obsah databázových souborů. Pro člověka jsou v této podobě naprosto nečitelná, je to jen změť nul a jedniček nebo neuspořádaný text plný speciálních znaků.
„Parsování“ (z anglického parsing) znamená tato surová data rozebrat podle známé struktury a převést je do podoby, které rozumí člověk. Forenzní software přesně ví, jak jsou postavené databáze jednotlivých aplikací, třeba WhatsAppu nebo SMS, a podle toho z hromady bajtů vytáhne konkrétní položky: kdo komu psal, kdy, jaký byl text zprávy, jestli byla příloha a podobně.
Extrakce může být logická, což znamená stažení dat, ke kterým se dá běžně dostat přes zálohu, nebo fyzická, kdy nástroj získá kompletní obraz paměti čipu včetně nepoužívaného prostoru. Druhý typ bývá mnohem podrobnější a využívá zranitelnosti v zavaděči telefonu nebo specializovaný hardware, například zařízení Magnet GrayKey.
To, kolik dat se podaří získat, ovlivňuje i stav, ve kterém se telefon nachází. Odborníci rozlišují stav AFU, tedy telefon odemčený alespoň jednou po zapnutí, a stav BFU, kdy telefon od zapnutí ještě nikdo neodemkl. Z telefonu ve stavu AFU se dá dostat výrazně víc, protože šifrovací klíče jsou v tu chvíli aktivní v paměti zařízení.
Mohlo by vás zajímat
Aktivista si smazal obsah telefonu při letištní kontrole. Využil tísňové heslo a teď mu hrozí vězení
Bezpečnost
Ani šifrované aplikace nejsou nedobytné
Signal, WhatsApp nebo Telegram slibují šifrovanou komunikaci, a pokud jde o přenos zpráv mezi zařízeními, tento slib skutečně platí. Jakmile ale forenzní nástroj získá dešifrovaný souborový systém přímo z odemčeného telefonu, situace se mění. Zprávy jsou totiž na zařízení uložené v lokální databázi, kterou si aplikace sama umí přečíst, a stejně tak si ji dokáže přečíst i parser forenzního softwaru.
Šifrování tedy chrání zprávy hlavně na cestě mezi telefony, ne na samotném zařízení, jakmile je odemčené. To je důvod, proč experti na bezpečnost doporučují mizející zprávy, které se po určité době samy smažou a nezůstávají v databázi ležet donekonečna.

Zdroj: screenshot aplikace, redakce
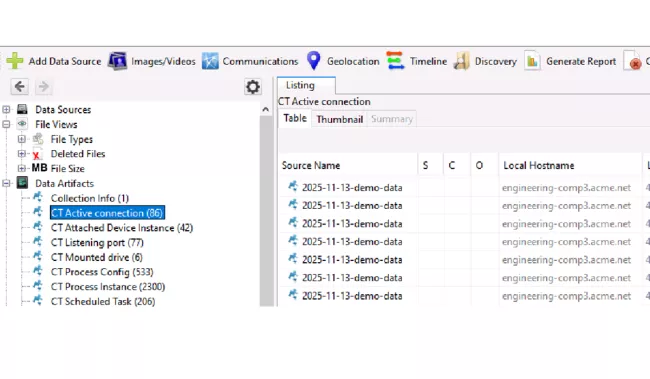
Zdroj: screenshot apliakace
Nástroje, které si může pořídit běžný uživatel
Profesionální vybavení jako Cellebrite nebo GrayKey zůstává v rukou policie a certifikovaných laboratoří a stojí částky v řádu statisíců až milionů korun za licence a roční podporu. Běžný člověk se ale dostane k softwaru, který zvládne velkou část stejné práce, byť bez přístupu k šifrovacím klíčům výrobců.
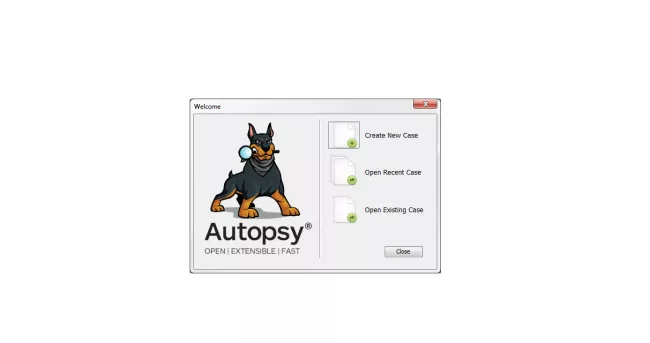
Nejznámějším bezplatným nástrojem je Autopsy, open source program, který používá i policie a bezpečnostní firmy. Zvládá obnovu smazaných souborů, extrakci metadat, analýzu časové osy i tvorbu přehledných reportů. Pro mobilní zařízení stačí vytvořit zálohu přes ADB u Androidu nebo přes iTunes u iPhonu a tu pak v Autopsy otevřít jako zdroj dat.
Kdo nechce řešit příkazovou řádku, sáhne raději po komerčních aplikacích. EaseUS MobiSaver vyjde na jednorázovou licenci zhruba na 1 400 až 2 300 korun, podle vybrané varianty. Wondershare Dr.Fone nabízí roční licenci za přibližně 1 400 korun pro jeden systém, kompletní sada se všemi nástroji pak vyjde na zhruba 3 200 korun ročně. Obě aplikace umí obnovit smazané fotky, zprávy, kontakty i historii volání, a to jak z telefonu samotného, tak ze zálohy.
Mohlo by vás zajímat
Jak se bránit
Úplná obrana neexistuje, jakmile je telefon jednou odemčený a fyzicky v cizích rukou. Pár kroků ale riziko výrazně sníží. Nejdůležitější je nedržet citlivá hesla v obyčejných poznámkách. Patří do správce hesel s vlastním šifrováním, ne do aplikace, kterou si přečte kdokoli s přístupem k odemčenému telefonu. Dále pomáhá zapnutí mizejících zpráv v aplikacích jako Signal, silné zamykací heslo místo otisku prstu nebo obličeje, protože v řadě zemí platí, že donutit někoho vydat heslo je právně složitější než donutit ho přiložit prst, a pravidelné promazávání staré komunikace, kterou už nepotřebujete.
Kdo se chystá na demonstraci nebo jinou citlivější akci, měl by zvážit, jestli s sebou vůbec brát hlavní telefon. Takzvané IMSI catchery, přezdívané Stingray, dokážou zaznamenat identitu každého telefonu v okolí, aniž by o tom majitel věděl.
Zdroj: Dark Web Intelligence, Cybernews, Cybernews, Autopsy, Magnet Forensics


 11 foto