


Nejtěžší cíl, jaký existuje
Obnovitelné zdroje už dnes tvoří velkou část evropské elektřiny. Ve druhém čtvrtletí 2026 pocházelo 54 % elektřiny vyrobené v EU z obnovitelných zdrojů, uvádí Eurostat. Ze samotné obnovitelné elektřiny šlo 42 % na vrub slunce, 28 % větru a 23 % vody.
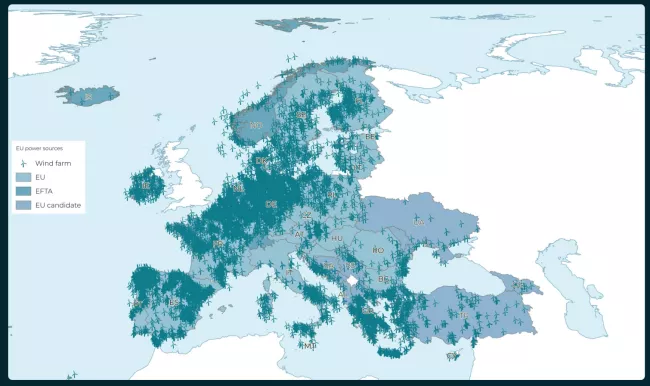
Rozptýlená výroba má přitom jednu velkou výhodu. Ukrajina ukázala, že decentralizovaná síť z větru a slunce vydrží útoky ze zálohy, drony i sabotáže mnohem lépe než velké centrální elektrárny. Autoři studie to shrnují jako obranu rozptylem. Zničit tisíce menších zdrojů na rozsáhlém území je prostě mnohem těžší než zasáhnout pár velkých podniků.

Zdroj: Modat
Na internetu je všechno jinak
V kyberprostoru ale žádná vzdálenost neexistuje. Každé zařízení, které je dostupné z internetu, je pro útočníka stejně blízko jako to další. Právě tady se ochranná výhoda rozptylu ztrácí.
Modat nejprve z veřejných zdrojů zmapoval všechny fungující větrné farmy a solární parky v zemích EU, EFTA a u kandidátů na vstup do Unie. Potom hledal systémy, které k nim patří a jsou přístupné z internetu. Využil k tomu strojové učení, které samo seskupuje podobné systémy. Díky tomu se objevila i zařízení, o kterých badatelé předem nevěděli, že je mají hledat.
Důležité je, že tohle umí i útočník. Co obránci zmapují za pár hodin, zvládne stejně rychle i ten, kdo chce škodit. Samotní výzkumníci přitom exponované systémy lokalizovali v řádu hodin.
Zdroj: Modat
Čísla, která nepotěší
Studie počítá jen systémy, které se podařilo spolehlivě přiřadit ke konkrétní elektrárně. Skutečný počet bude tedy vyšší.
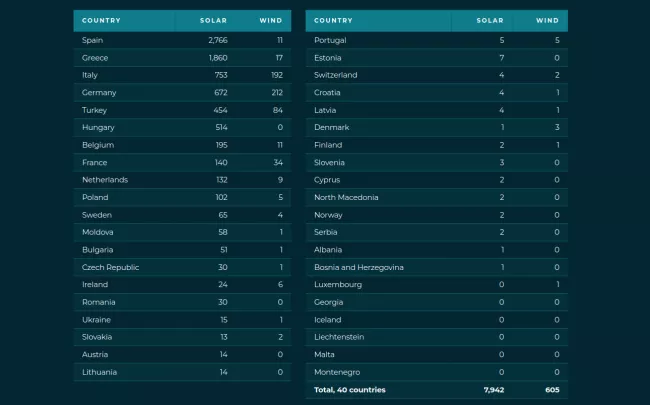
- Solární energetika: 7 942 systémů ve 34 zemích. Samotné Španělsko jich má 2 766, tedy 35 %. Spolu s Řeckem, Itálií a Německem tvoří první čtyři země 76 % celku.
- Větrná energetika: 605 systémů ve 23 zemích. Německo (212) a Itálie (192) dohromady dávají 67 %.
Pořadí zemí ale nemusí odpovídat skutečné míře ohrožení. Španělsko má kolem 2 800 exponovaných solárních systémů, ale jen 11 větrných. Podle autorů navíc pořadí vypovídá stejně tolik o tom, kde se podařilo systémy přiřadit, jako o tom, kde je expozice největší. Málo potvrzených systémů v nějaké zemi neznamená, že jich tam je málo.
Čísla také nelze přepočítávat na turbíny nebo panely. Jeden systém může řídit jednu turbínu, ale také několik větrníků nebo celou farmu. Menší počet zařízení tak může znamenat obrovský výkon za každým z nich.
Zdroj: Modat
Od jednoho přihlašovacího okna k celé farmě
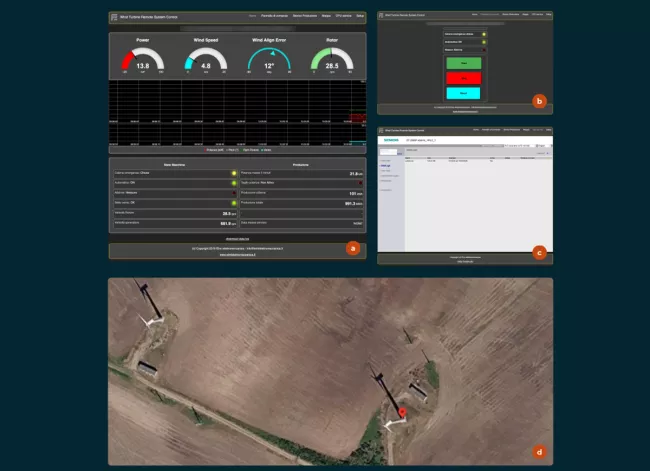
Studie ukazuje i konkrétní příklady. V jednom případě šlo o webové rozhraní jediné větrné turbíny. Zobrazovalo živý výkon, rychlost větru i stav rotoru, nabízelo tlačítka pro spuštění, zastavení a reset a z jedné nabídky se šlo dál na webový server řídicí jednotky Siemens ET 200SP. Stránka s mapou navíc prozradila, kde turbína stojí.
Další příklady byly ještě prozaičtější. Jedno přihlašovací okno samo oznamovalo, že výchozí uživatelské jméno je u všech novějších verzí root. Druhé bylo přihlášení k firewallu větrného parku s telefonním číslem na podporu. V obou případech stránka uváděla název parku, takže ho bylo snadné přiřadit k místu na mapě.
Většina rozhraní byla chráněna heslem, ale na 181 místech měli výzkumníci nad systémem plnou kontrolu. Mohli tak jedním stisknutím tlačítka vypnout turbínu nebo celý větrný park. Nic takového samozřejmě neudělali. Správcům systémů to ale dali vědět a doporučili jim, aby je co nejdřív stáhli z internetu.
Mohlo by vás zajímat
Neobvyklá vodní elektrárna pro vaši chalupu. Využívá princip z 19. století a může být alternativou k solárům
Tipy a triky
Co to znamená pro Česko a okolí
V číslech České republiky se nic dramatického neukazuje. V rámci studie bylo v ČR identifikováno 30 exponovaných solárních parků a jedna větrná farma. Tedy celkem 31 potvrzených systémů přístupných z internetu. Na Slovensku je to 13 solárních a 2 větrné, v Rakousku 14 solárních a v Polsku 102 solárních a 5 větrných. Maďarsko má 514 solárních systémů.
Je ale potřeba číst tato čísla opatrně. Jsou to minimální počty, ne úplný přehled. Evropské sítě jsou navíc stále provázanější, a kdo vyřadí zdroj za hranicí, může způsobit potíže i u nás.
Svou roli hrají i nedávné zprávy o dalších slabinách. V červenci podle Cybernews našli Chaos Computer Club a jeden bezpečnostní výzkumník vážné zranitelnosti v měničích pro balkonové a střešní fotovoltaiky čínské firmy Hoymiles. Modat zase upozorňuje na tisíce internetově dostupných řídicích jednotek Siemens S7 po celém světě.
Mohlo by vás zajímat
Větrná elektrárna na zahradě: Může vám šetřit peníze, ale také zničit vztahy se sousedy
Tipy a triky

Co s tím dělat
Doporučení nejsou nijak složitá, jen se obtížně dodržují. Společné prohlášení nizozemských bezpečnostních a zpravodajských služeb, na které se studie odvolává, jmenuje základy, které firmy posilují: podporu vedení, pořádnou správu záplat, malou plochu pro útok, logování a monitoring a přehled o IT prostředí.
Konkrétní kroky, které studie doporučuje, zní takto:
- Administrátorská rozhraní okamžitě stáhnout z internetu
- Počítat s tím, že útočník už uvnitř může být, a podle toho plánovat i monitorovat
- Zajistit bezpečné připojení podle zásad pro provozní technologie (OT), které zveřejnilo britské NCSC
- Promyslet provozní režimy včetně ručního ovládání a upravit provozní postupy podle úrovně hrozby
- Mít přehled o aktivech, architektuře a přístupech, včetně těch, které patří dodavatelům a poskytovatelům služeb
- Sdílet informace a zkušenosti napříč provozovateli, dodavateli i celým sektorem
Podle autorů viditelnost není o kontrole, ale o reakci. První dvě fáze řešení incidentů, tedy příprava a identifikace, stojí na tom, že víte, co vlastně máte. Bez toho přijdou zbylé čtyři kroky pozdě.
Poctivě k datům
Autoři zveřejnili pouze souhrnná čísla za jednotlivé země, žádné názvy parků, provozovatele, IP adresy ani polohy. O nálezech informovali dotčené subjekty přes národní týmy CERT. Studii představili na konferenci The ONE Conference v Haagu.
Závěr je jednoduchý. Fyzicky jsou vítr a slunce nejtěžším cílem, který Evropa má. Digitálně ale zůstávají roztříštěné, otevřené a často bez dohledu. A co nevidíte, to nemůžete opravit, hlídat ani obnovit.
Zdroj: Modat, studie To See the Wind and the Sun, Cyber news
Mohlo by vás zajímat