




Policejní zásah označený jako operace KillSwitch vedly německé úřady a koordinovaly ho Eurojust a Europol. Zapojily se orgány činné v trestním řízení z Belgie, Finska, Německa, Řecka, Nizozemska, Rumunska, Španělska, Švýcarska, Velké Británie a Spojených států. Vyšetřování podpořily také bezpečnostní firmy Bitdefender a Group-IB.
Cílem byla ransomwarová skupina KillSec. Vyšetřovatelé jí přisuzují zhruba 1 000 útoků po celém světě. Prověřování ale zatím ukázalo, že úspěšných bylo přibližně 500 útoků. Policie upozorňuje, že čísla se mohou změnit, protože se zabavené důkazy stále analyzují.

Zdroj: Europol
Zdroj: Europol
Šestnáctiletý administrátor a další členové
Podle americké obžaloby skupina útočila od března do listopadu 2025. V březnu 2025 se KillSec pochlubil průnikem do firmy v Portoriku a dal jí sedm dní na zaplacení. Na webu zveřejnil ukázky dat pacientů. Firma nereagovala, gang proto vypustil zhruba 180 GB ukradených dat. Obžaloba zmiňuje podobné případy v Kalifornii, ve státě Washington a v Louisianě.
Vyšetřování začalo v roce 2025. Podle Europolu je podezřelým hlavním operátorem a administrátorem skupiny šestnáctiletý mladík. Další podezřelý, který měl na starosti vývoj, oslavil osmnácté narozeniny v srpnu 2026. Některé z údajných činů ale spáchal jako nezletilý. Úřady identifikovaly také osoby, které měly zastávat role vyjednavače a spolupracovníka gangu.
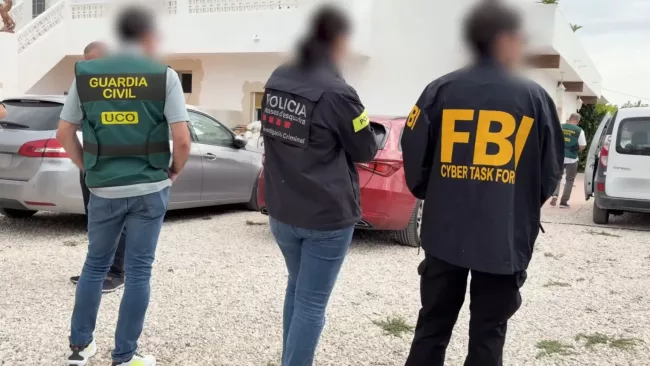
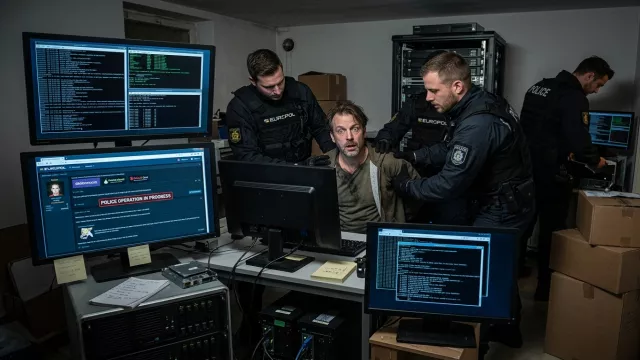
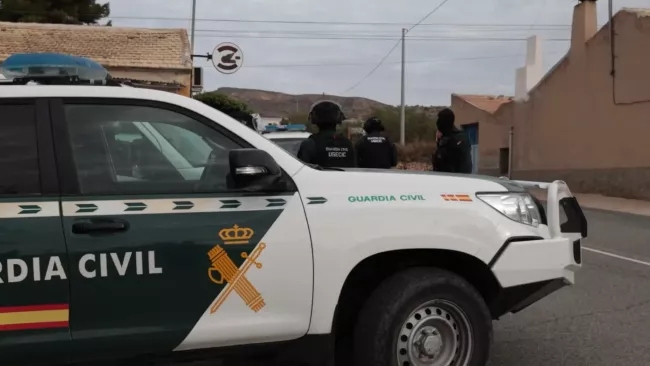
Tři podezřelí byli předběžně zadrženi a policisté provedli osm prohlídek v Řecku, Rumunsku, Španělsku a Velké Británii. Zaměřili se i na peníze, které skupina z trestné činnosti získala.
Servery a web s ukradenými daty jsou pod kontrolou policie
Hamburská policie zkoumala serverovou infrastrukturu gangu a podařilo se jí odhalit a vypnout pět serverů. Mezi nimi byl hlavní server skupiny i stroje, na kterých se podle všeho ukládala ukradená data. Zabaveno bylo nejméně 110 terabajtů dat, aby nikdo nemohl dál neoprávněně přistupovat k informacím obětí.
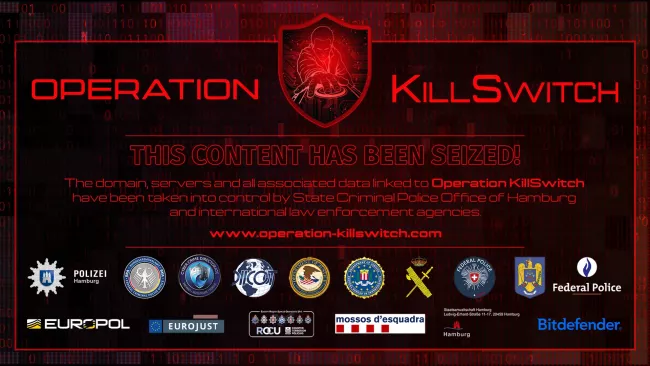
Zabavený byl i web skupiny v síti Tor, kde gang vyhrožoval zveřejněním dat. Nyní se na něm zobrazuje oznámení o zásahu policie a odkaz na stránku operace KillSwitch s videem o gangu a zatčeních.
Mohlo by vás zajímat
Zdroj: Europol
Zdroj: Europol
Jak KillSec fungoval
KillSec je podle vyšetřovatelů aktivní od roku 2024. Do firemních sítí se dostával přes zranitelnosti v softwaru a špatně zabezpečená koncová zařízení. Z napadených firem kradl citlivá data a pak je vydíral, že je zveřejní, pokud nezaplatí výkupné. Šlo tedy o vydírání samotnými daty, ne jejich zašifrováním, což si firmy s dobrými zálohami často neuvědomují. V některých případech skupina podle policie dostala vysoké výkupné, konkrétní částky ale nezveřejnila.
Německo je mezi zasaženými zeměmi výrazně zastoupeno. Minimálně 70 útoků mířilo na německé organizace, z toho 18 případů souvisí s Hamburkem.
Pozornost vzbuzuje i zjištění, že členové gangu využívali umělou inteligenci při stavbě a správě své infrastruktury a při hledání vhodných obětí. Ukazuje to, že po nástrojích, které běžně používají vývojáři a firmy, dnes sahají i útočníci, a to včetně velmi mladých.
Zdroj: Europol
Co bude dál
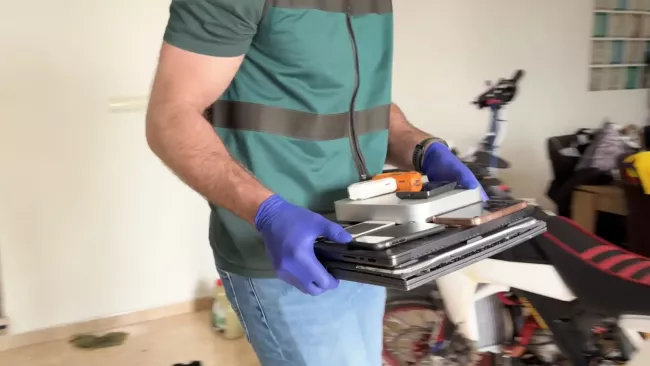
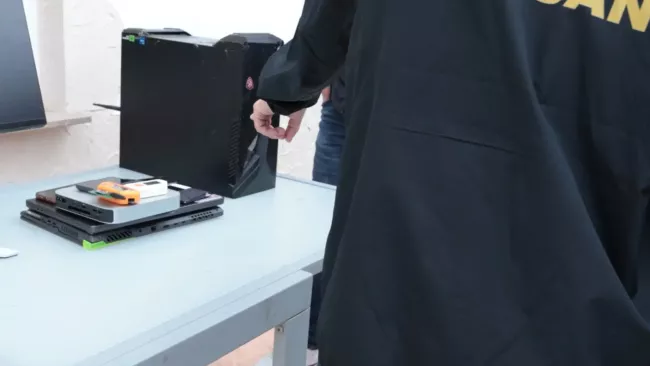
Policie nyní zkoumá zabavené počítače, servery a další data a snaží se vystopovat i zisky skupiny, včetně kryptoměn. Zabavené důkazy mohou odhalit další oběti, útoky i lidi, kteří se na činnosti gangu podíleli. Pro správce firemních sítí je to dobrý důvod, aby si prověřili, zda nemají na internetu zranitelná zařízení a neaktualizované systémy, protože právě ty KillSec podle vyšetřovatelů využíval.
Zdroj: Europol, Policie Hamburg, Inside EU Monitoring, Attorney General of the United States, Eurojust


 9 foto