



Co se v Dánsku stalo
Dánský centrální registr osob, známý pod zkratkou CPR, zasáhl koncem září a začátkem října vážný incident. Neznámý útočník zneužil legální přístup soukromé firmy a získal údaje o přibližně 8,8 milionu lidí. Jde o jména, adresy a CPR čísla, tedy dánský protějšek českého rodného čísla. Registr se o útoku dozvěděl v pátek 2. října večer a ministerstvo ho veřejně oznámilo v pondělí 5. října. Ministryně pro digitalizaci Christina Egelundová označila událost za mimořádně závažnou.
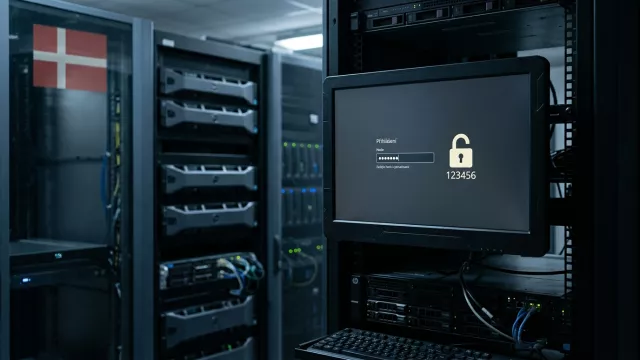
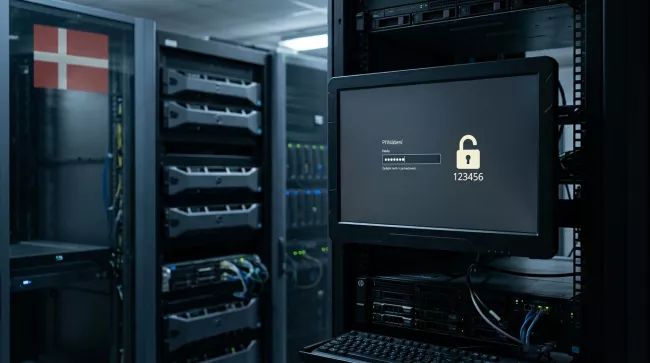
Zásadní zvrat přišel o několik dní později. Deník Politiken uvedl, že firmou, přes kterou útočník vnikl, byla společnost Pays ApS, a že nejméně tři její účty používaly heslo 123456. Jedním z nich byl správcovský účet.
Mohlo by vás zajímat

Firma o dvou lidech a přístup k celé zemi
Pays ApS sídlí v Odense na ostrově Fyn. Podle dánského obchodního rejstříku měla v červenci 2026 jen dva zaměstnance. Majitelka a jednatelka Sophie Laursenová potvrdila televizi TV 2, že šlo o zneužití legálního přístupu firmy do systému CPR.
Pro českého čtenáře může být překvapivé, že tak malá firma vůbec mohla do registru nahlížet. V Dánsku to ale není výjimka. Soukromé firmy a spolky mohou mít přístup, pokud pro něj mají oprávněný důvod, třeba k ověřování adres zákazníků nebo členů. Bezpečnost celého registru tak závisí i na tom, jak dobře si hlídají přístupy i ti nejmenší partneři.
Anonymní hacker se Politikenu přihlásil sám. Podle jeho popisu vše začalo únikem hesla bývalého zaměstnance malé dánské firmy. Pak prý napsal dva programy, které z registru stahovaly údaje a ukládaly je mimo systém. Tvrdí také, že data nechce prodávat ani zveřejnit.
Politiken od něj dostal soubor s daty a předal ho bezpečnostnímu specialistovi Emilu Hørningovi ze společnosti Defend Denmark. Ten označil popsaný postup za věrohodný. Nejde ale o oficiální forenzní zprávu a stále platí, že verze hackera není nezávisle potvrzená. Případ vyšetřuje dánská Národní jednotka pro zvláštní trestnou činnost.
Zajímavé je i číslo, které zaznělo na tiskové konferenci. Přes účet firmy proběhlo přibližně 14 milionů pokusů o vyhledání osoby a zhruba 8,8 milionu z nich vrátilo záznam. To odpovídá hromadnému automatizovanému dotazování, ne běžnému používání služby.
Mohlo by vás zajímat
Jak se na únik přišlo
Bezpečnostní systém registru útok neodhalil. Pomohla faktura. Každé vyhledávání v CPR je totiž pro firmy zpoplatněné, a když správa registru vyúčtovala firmě neobvykle velký počet dotazů, nesedělo to s počtem jejích zákazníků. Firma navíc uvedla, že vyhledávání sama neprováděla.
Délka přístupu se v různých zprávách liší. Podle dokumentů, které získala TV 2, trval přístup od 10. září do 2. října, tedy 21 dní a 17 hodin. Předběžné šetření ale naznačuje, že nepovolená aktivita skončila už kolem 20. září, takže skutečné stahování mohlo trvat zhruba deset dní.
Mohlo by vás zajímat
Osm a půl milionu, ale ne osm a půl milionu živých Dánů
Titulky o 8,8 milionu Dánů je třeba číst opatrně. Dánsko má zhruba šest milionů obyvatel. Registr ale obsahuje i lidi, kteří zemřeli nebo se vystěhovali – celkem asi 11 milionů záznamů. Politiken uvádí přesný počet 8 749 975 záznamů, z toho zhruba 5,5 milionu žijících a 3,3 milionu zemřelých. Oficiální číslo 8,8 milionu je zaokrouhlené.
Podle úřadů nebyly ukradeny všechny údaje, které registr obsahuje. Úředník ministerstva zdůraznil, že šlo o jméno a adresu, ne o další informace. Samotný systém CPR podle něj zůstal neporušený.
Heslo, které útočník zkouší jako první
Na heslu 123456 není nic překvapivého, a právě to je na případu nejznepokojivější. Dlouhodobě patří mezi nejpoužívanější i nejméně bezpečná hesla na světě. Profesor Jens Myrup Pedersen z Aarhuské univerzity označil zabezpečení firmy za beznadějné a podle něj šlo prakticky o otevřené dveře. Seznam běžných hesel je první věc, kterou útočník vyzkouší.
Hesla ale nebyla jedinou slabinou. Útočník podle všeho dokázal tisíce a miliony dotazů poslat bez zásahu, aniž by je někdo blokoval nebo si jich všiml. Chyběla tedy omezení počtu dotazů, upozornění na neobvyklý provoz i dostatečná kontrola partnerských přístupů.
Mohlo by vás zajímat
Ajťák radí: Mezi miliardami ukradených hesel může být i to vaše. Ověřte si, že jste v bezpečí
Bezpečnost
Co to znamená pro Dány
Samotné CPR číslo na přihlášení do bankovnictví nestačí, protože Dánsko používá dvoufázové ověření přes systém MitID. Hrozba je jinde. Se jménem, adresou a identifikačním číslem se dají psát velmi přesvědčivé phishingové zprávy a hrozí i podvodné telefonáty. Úřady proto varují před nevyžádanými zprávami a hovory, i když volající zná jméno, adresu i CPR číslo. Nikdy se nemají sdělovat hesla ani jednorázové kódy.
Praktické dopady jsou už vidět:
- Dánská agentura pro veřejnou bezpečnost Samsik doporučila, aby organizace přestaly CPR číslo brát jako samostatný důkaz totožnosti
- Lékárny zpřísňují ověřování při vydávání léků. Samotné číslo už nemusí stačit, lidé se mohou prokazovat zdravotní kartou nebo odpovídat na doplňující otázky
- Počet lidí s upozorněním pro věřitele u svého CPR čísla vyskočil z necelých 250 tisíc začátkem října na zhruba 970 tisíc do 7. října
- Ministerstvo spustilo bezpečnostní revizi celého systému a zatím nechce říct, zda lidé dostanou nová CPR čísla
Zatím také není potvrzeno, že by uniklé údaje už někdo zneužil k podvodu.
Poučení pro každého, kdo spravuje přístupy
Příběh z Dánska není jen kuriozita, ale učebnicová ukázka rizika třetích stran. Z dostupných informací vyplývají obecné kroky, které by měl splnit každý správce systémů:
- Zakázat běžná hesla a vyžadovat unikátní přihlašovací údaje
- Zapnout vícefázové ověření i u účtů partnerských firem
- Okamžitě rušit účty odcházejících zaměstnanců
- Omezit přístup jen na data, která jsou opravdu potřeba
- Nastavit upozornění na neobvyklé množství dotazů a hromadné stahování
- Pravidelně přezkoumávat partnerské přístupy, protože schválení není trvalá záruka
Případ ukazuje, že i dobře chráněný státní registr je jen tak bezpečný, jak bezpečný je jeho nejslabší připojený článek. Tím byla firma o dvou lidech a heslo, které by se nemělo používat nikde.
Zdroj: Politiken, The Copenhagen Post, Cybersecurity news, Cyber news