


Na nelegálním tržišti se 9. září objevila nabídka databáze, která podle prodejce obsahuje citlivé údaje přibližně 40 000 tvůrců obsahu. Prodejce tvrdí, že balíček zahrnuje uživatelská jména, odkazy na profily, e-mailové adresy, oficiální jména, počty sledujících a stav verifikace účtu. Vyšetřování odborníků ze serveru Cybernews potvrdilo, že v analyzovaném vzorku 501 záznamů se tyto položky skutečně nacházely.
Mohlo by vás zajímat
Odborníci odmítají přímé nabourání platformy
Bezpečnostní analytici po podrobném zkoumání vzorku dat dospěli k jednoznačnému závěru. Podle nich se nejedná o následek přímého prolomení infrastruktury samotné platformy, ale o takzvaný scraping.
Jde o proces automatizovaného sběru informací z veřejně přístupných zdrojů. Velká část údajů, jako jsou uživatelská jména či počty sledujících, je totiž běžně viditelná pro kohokoliv.
We're aware of reports involving a third-party browser extension potentially impacting account security. As this issue does not originate from Twitch systems, we recommend you do the following to stay protected:
— Twitch Support (@TwitchSupport) September 14, 2026
🔒 Remove any suspicious browser extensions
🔗 Review third-party… pic.twitter.com/UD4bhZB4nJ
Jedním z klíčových důkazů podporujících teorii o sběru veřejných dat je fakt, že počty sledujících u mnoha účtů nebyly aktuální. To naznačuje, že databáze nebyla sestavena nedávno. Výzkumníci nicméně objevili e-mailové adresy, které na profilech streamerů veřejně zobrazeny nebyly. To otevírá možnost, že útočník zneužil aplikační rozhraní API za použití vlastního nebo ukradeného přístupového tokenu.
Hrozba sociálního inženýrství a podvodů
I když byla databáze vytvořena převážně z veřejných zdrojů, její shromáždění na jedno místo představuje pro tvůrce riziko. Útočníci mohou tyto informace využít k sestavení velmi přesných podvodných zpráv. Se znalostí reálného jména, velikosti publika a e-mailu se podvodníci mohou snáze vydávat za zástupce značek s falešnými nabídkami sponzoringu nebo za oficiální podporu platformy.
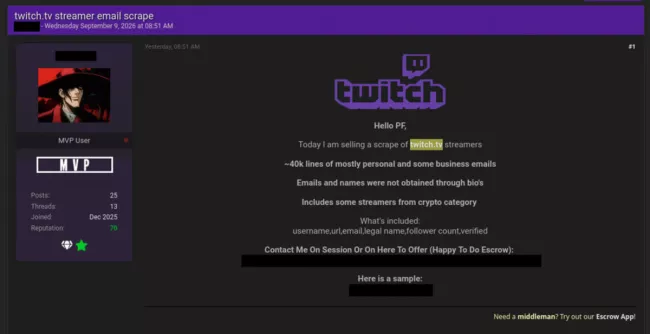

Zdroj: CyberNews
Incident s neoficiálním rozšířením prohlížeče
K incidentu dochází krátce poté, co bezpečnostní výzkumníci ze společnosti Socket odhalili riziko u neoficiálního rozšíření Twitch Enhanced Viewer | JeetBot pro prohlížeče Chrome a Firefox.
Tento doplněk se 31 000 uživateli přesměrovával živé přístupové tokeny OAuth na servery provozovatele. Oficiální podpora platformy potvrdila, že rozšíření s ní nemá nic společného, neprodleně zneplatnila ohrožené tokeny a doporučila uživatelům doplněk odstranit.
Mohlo by vás zajímat
Doporučení pro ochranu účtů a předchozí úniky
Uživatelům se v souvislosti s těmito událostmi doporučuje zapnout dvoufázové ověření, používat unikátní hesla a důkladně prověřovat veškeré neočekávané e-maily před kliknutím na odkazy.
Samotná streamovací platforma Twitch.tv zažila potvrzený velký únik dat v roce 2021, kdy došlo k odhalení zdrojového kódu a výdělků tvůrců, což tehdy vedlo k preventivnímu resetování všech vysílacích klíčů.
Zdroj: CyberNews Investigation, Socket

 video