



Populární kamera s velkým problémem
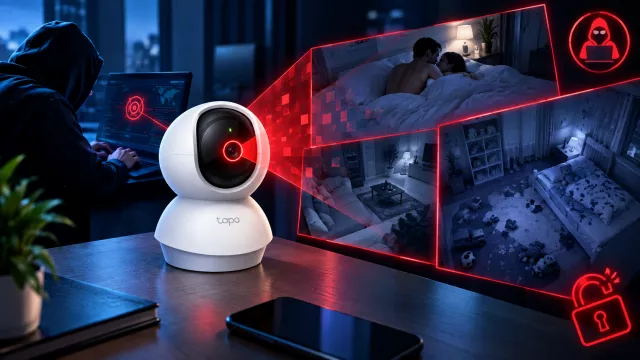
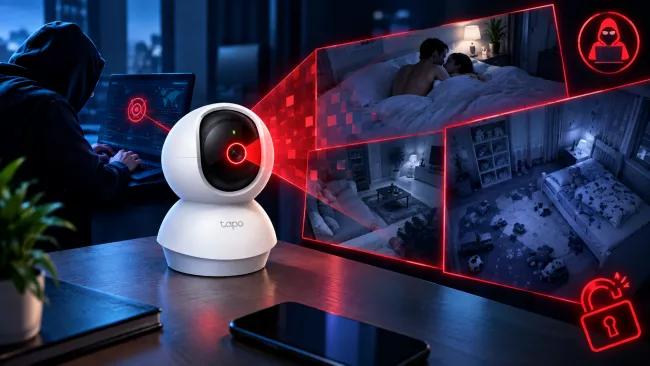
Tapo C200 patří mezi nejprodávanější domácí kamery. Lidé ji používají na hlídání bytu, zvířat i malých dětí, občas se objevuje i v menších firmách. Obraz se streamuje do mobilní aplikace Tapo, přístup lze sdílet mezi více účty. Právě kombinace citlivého obsahu a snadného sdílení dělá z takového zařízení lákavý cíl.
Výzkumníci Khoi Tran a Thai Do ji v laboratoři OPSWAT rozebrali na součástky. Prošli firmware i způsob, jakým kamera komunikuje v místní síti. Našli tři bezpečnostní problémy, dva z nich jsou už zveřejněné a označené identifikátory CVE-2026-15315 a CVE-2026-15316. Oba jsou hodnocené jako vysoce závažné.
Mohlo by vás zajímat
Obejití přihlášení: admin bez hesla
Zranitelnost CVE-2026-15315 míří přímo na ověřování uživatele. Kamera nabízí správu přes HTTPS na portu 443 a používá mechanismus výzvy a odpovědi. Zjednodušeně řečeno, kamera pošle klientovi náhodnou výzvu a ten musí vrátit správnou odpověď odvozenou z hesla. Tím dokáže, že heslo zná.
Výzkumníci ale objevili alternativní cestu, kde toto ověření neprobíhá důsledně. Hodnotu, kterou během výměny pošle sama kamera, lze poslat zpět v dalším požadavku a ověřovací logika ji přijme. Útočník tak prokáže znalost hesla, aniž by ho kdy viděl. Celý princip výzvy a odpovědi tím ztrácí smysl.
Podmínkou je síťový přístup ke kameře. Nikdo se nemusí předem přihlašovat, nepotřebuje žádnou existující relaci a nepotřebuje ani součinnost majitele. Stačí několik požadavků na správcovské rozhraní a útok je hotový během pár minut. Výsledkem je platná relace správce se vším, co k tomu patří: živý obraz, uložené nahrávky, změna nastavení, přístup k nočnímu vidění, detekci pláče i k obousměrnému zvuku. U kamery, která hlídá dětský pokoj, to znamená, že si cizí člověk může nejen prohlížet dítě, ale také na něj mluvit.
Mohlo by vás zajímat
Druhá chyba shodí kameru
Zranitelnost CVE-2026-15316 je jiného druhu. Týká se zpracování konfiguračních dat při prvotním nastavení kamery, tedy ve chvíli, kdy zařízení přebírá zašifrované údaje k Wi-Fi síti. Kamera si dostatečně nekontroluje velikost těchto dat.
Útočník bez přihlášení může poslat nadměrně velkou hodnotu a shodit tím HTTPS službu kamery. Zařízení přestane odpovídat a legitimní majitel se k němu nedostane, dokud se služba nezotaví. U bezpečnostní kamery je to podstatný problém, protože ji lze cíleně umlčet právě v okamžiku, kdy by měla něco zaznamenat.
Mohlo by vás zajímat
Třetí zranitelnost zatím zůstává utajená
Při výzkumu narazil tým ještě na další problém, který je podle OPSWATu závažnější. Měl by umožnit plné převzetí kamery a její využití jako odrazového můstku k útoku na ostatní zařízení v domácí nebo firemní síti. Technické podrobnosti zatím nejsou veřejné, protože oprava se teprve dolaďuje ve spolupráci s výrobcem. Kompromitovaná kamera se tak může stát vstupní branou k počítačům, úložištím nebo chytré domácnosti.
Mohlo by vás zajímat
Jak se útočník dostane do sítě
Obě zveřejněné chyby vyžadují přístup do stejné sítě, ve které kamera běží. Správcovské rozhraní není samo o sobě vystavené do internetu, komunikace jde přes aplikaci Tapo. To ale není záruka bezpečí.
Cest dovnitř je víc. Útočník může zneužít jiné zařízení v síti, třeba přes podvodný e-mail a následnou infekci notebooku. Může se dostat na sdílenou nebo špatně zabezpečenou Wi-Fi. A pokud někdo kameru nešťastně vystavil na veřejnou IP adresu, je zranitelná i vzdáleně.
Mohlo by vás zajímat

Výrobce opravu vydal, uživatelé ale musí jednat
Výzkumníci nahlásili nálezy TP-Linku 16. dubna 2026. Výrobce je potvrdil 10. července a 18. srpna vydal firmware verze V5_1.4.6 spolu s bezpečnostním doporučením. Všechny kamery Tapo C200 se starším firmwarem jsou zranitelné.
Co konkrétně udělat:
- Aktualizujte firmware: Otevřete aplikaci Tapo, v nastavení kamery zkontrolujte dostupné aktualizace a nainstalujte verzi V5_1.4.6 nebo novější. Pokud máte doma víc kamer, projděte je všechny.
- Zapněte automatické aktualizace: U zařízení, na které si nevzpomenete půl roku, je to jediná rozumná pojistka.
- Nevystavujte kameru do internetu: Žádné přesměrování portů na router, žádná veřejná IP. Pro vzdálený přístup použijte oficiální aplikaci, případně VPN do domácí sítě.
- Zabezpečte Wi-Fi: Silné heslo, šifrování WPA2 nebo WPA3, aktuální firmware routeru. Hosty pouštějte do oddělené sítě pro návštěvy.
- Oddělte chytrá zařízení: Většina modernějších routerů umí vytvořit samostatnou síť. Kamery, žárovky a zásuvky patří jinam než pracovní notebook nebo domácí úložiště.
- Změňte heslo k účtu Tapo: a zapněte dvoufázové ověření, pokud ho ještě nepoužíváte.
- Ve firmě jděte dál: Kamerový systém umístěte do vyhrazené VLAN, omezte přístup na konkrétní zařízení a uživatele a veďte si evidenci, kolik kamer a v jaké verzi firmwaru vlastně provozujete.
Není to první případ
TP-Link, ale i další výrobci webových kamer řeší bezpečnostní problémy opakovaně. Letos v březnu se objevily kritické zranitelnosti v routerech řady Archer NX, které rovněž umožňovaly obejít ověření a provádět privilegované operace.
Obecnější poučení je ale širší než jedna značka. Levná chytrá zařízení se nakupují jednorázově, instalují se během deseti minut a pak roky visí v síti bez dohledu. Slabiny bývají přesně tam, kde si jich při běžném používání nikdo nevšimne: v přihlašování, v úvodním nastavení a ve správcovském rozhraní. Kamera, která má hlídat vaši domácnost, je zároveň počítačem připojeným do vaší sítě a zaslouží si stejnou péči jako ten na stole.
Zdroj: OPSWAT, Bank info security, NIST, NIST, Cybernews


 10 foto