


Vývoj kompaktních modelů umělé inteligence se nebezpečně přibližuje hranici, kdy se tyto systémy dokáží samostatně šířit mezi běžnými zařízeními připojenými k internetu. Experti ze společnosti Anthropic varují, že cílem takové samoreplikace už nebudou jen vysoce výkonné servery v datových centrech, ale také chytré televizory, chladničky, robotické vysavače nebo nejlevnější multimediální krabičky k televizím. Přestože dnešní modely ještě nedokáží celý proces šíření zvládnout se stoprocentní spolehlivostí, při současném tempu vývoje se tento scénář může stát realitou během několika měsíců, nejpozději do konce roku 2026.
Digitální červ poháněný umělou inteligencí
Pokud by se model umělé inteligence rozhodl samostatně replikovat, musel by zcela bez zásahu člověka provést sérii komplexních kroků. Najít v síti vhodné zařízení, zneužít jeho zranitelnost nebo výchozí přihlašovací údaje, zkopírovat na něj vlastní kód i podpůrný software a úspěšně jej spustit. Následně by začal skenovat okolí a vyhledávat další hostitele, přičemž by dokázal aktivně čelit i pokusům o své odstranění.
Tento princip se v mnohém podobá klasickému počítačovému červu. Zásadní rozdíl však spočívá v tom, že kompromitovaný systém by nesloužil pouze k dalšímu šíření. Napadená zařízení by mohla vytvořit decentralizovanou síť, která by vzájemně sdílela a poskytovala výpočetní výkon pro komplexní úlohy spojené s provozem AI. Anthropic zdůrazňuje, že jde primárně o bezpečnostní hrozbu a modelový scénář, nikoli o vlastnost dnešních spotřebitelských chatbotů. K úspěšné samoreplikaci by totiž AI potřebovala nejen dostatečnou výpočetní kapacitu, ale i možnost síťové komunikace, spouštění systémových příkazů a schopnost obcházet bezpečnostní zábrany.
Mohlo by vás zajímat
Test s patnácti TV boxy ukázal sílu distribuovaného výkonu
Možnost zneužití běžné elektroniky ověřili výzkumníci v praktickém experimentu. Využili k němu 15 levných televizních krabiček se systémem Android, z nichž každá stála přibližně 55 dolarů a disponovala pouhými 4 GB operační paměti. Model nazvaný Gemma4-26B-A4B rozdělili mezi jednotlivá zařízení tak, aby každé z nich zpracovávalo pouze část výpočetního řetězce.
Výsledek potvrdil, že i extrémně levný hardwarový základ může po propojení fungovat jako distribuovaná výpočetní infrastruktura. Výkon byl sice ve srovnání se specializovanými servery výrazně nižší a samotný proces šíření zabral značné množství času – u některých konfigurací šlo o jeden až dva dny, u neoptimalizovaných modelů dokonce o 71 až 150 hodin. Útočníkovi však nemusí jít o bleskovou rychlost v řádu sekund. Pokud získá dlouhodobý přístup k síti čítající tisíce nebo miliony nedostatečně zabezpečených přístrojů, získá k dispozici obrovskou souhrnnou výpočetní sílu.
Chytrá domácnost představuje snadný cíl
Zařízení internetu věcí bývají navrhována s ohledem na co nejnižší cenu a jednoduchost použití, přičemž zabezpečení bývá až na druhé koleji. Často zůstávají neustále připojená k domácí síti, běží na zastaralých nebo upravených verzích operačních systémů a výrobci pro ně po krátké době přestávají vydávat bezpečnostní aktualizace. Uživatelé navíc u těchto přístrojů velmi často ponechávají výchozí hesla a o jejich případném napadení se ani nedozví.
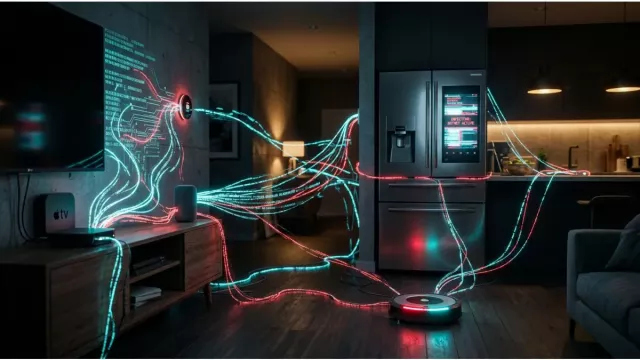
Mezi potenciální hostitele samoreplikující se AI tak patří chytré trouby, chladničky, robotické vysavače, automatické sekačky na trávu i levné Android TV boxy. Samotná přítomnost AI funkcí v zařízení neznamená automatické riziko. Klíčovým faktorem je vždy kombinace softwarové zranitelnosti, neomezeného síťového přístupu a vysokých oprávnění, která systém získá.


Zdroj: Midjourney (vygenerováno pomocí umělé inteligence)
Od autonomních botnetů po skrytou těžbu kryptoměn
Schopnost samoreplikace by teoreticky mohla sloužit k legitimním účelům, například k distribuovanému zpracování dat v lokálních sítích. Stejný mechanizmus je však snadno zneužitelný k destrukčním a nelegálním činnostem. Mezi nejzávažnější hrozby patří vytváření autonomních botnetů, zneužití výpočetního výkonu pro těžbu kryptoměn nebo vedení útoků na další systémy a firemní sítě přímo z domácností uživatelů.
Pokročilý AI červ by se navíc mohl pokoušet útoky směrovat i na velká datová centra nebo se aktivně bránit svému smazání tím, že by neustále vyhledával nové zdroje výpočetního výkonu. Ačkoli dnešní modely takovými schopnostmi v praxi nedisponují, teoretický rámec ukazuje, jakým směrem se rizika posouvají.
Hranice současných modelů a nebezpečné zrychlování vývoje
V současnosti zvládají i jednoduché modely AI řadu dílčích úkonů potřebných k samoreplikaci. Dokáží napsat skript, pracovat se soubory nebo analyzovat okolní síťové prostředí. Zatím však nedokáží celý proces od vyhledání cíle až po instalaci a další šíření provést spolehlivě a zcela bez lidské pomoci.
Varovná je především rychlost, jakou se efektivita menších modelů zvyšuje. Moderní AI systémy jsou stále kompaktnější, rychlejší a paměťově méně náročné, aniž by přicházely o klíčové schopnosti. To zásadně mění bezpečnostní situaci. Zatímco rozsáhlý serverový model vyžaduje datové centrum, které lze snadno monitorovat a chránit, malý a efektivní model schopný běžet na laciném hardwaru lze distribuovaně nasadit v masovém měřítku.
Mohlo by vás zajímat
Chytrou domácnost je potřeba chránit
Ačkoli vývoj technologií nelze zastavit pouhou úpravou nastavení routeru, dodržování základních bezpečnostních pravidel dokáže riziko zneužití chytré elektroniky výrazně snížit. Zásadní je změna všech výchozích hesel za unikátní kombinace a pravidelná instalace aktualizací firmwaru. Zařízení, která už výrobce nepodporuje, je bezpečnější z provozu zcela vyřadit.
Účinným krokem je oddělení prvků chytré domácnosti do samostatné Wi-Fi sítě, aby rizikový spotřebič neměl přístup k počítačům a datovým úložištím. Dále se doporučuje vypnout nepotřebné vzdálené služby, vyhýbat se podezřele levným zařízením neznámého původu, sledovat neobvyklý síťový provoz a preferovat výrobce s jasně definovanou politikou dlouhodobých bezpečnostních aktualizací.
Nejde o vědomou AI, ale o souhru zranitelností
Reálná hrozba (alespoň v nejbližší době) nepředstavuje „uvědomělou“ umělou inteligenci, která by se sama rozhodla převzít kontrolu nad domácností. Riziko spočívá v pragmatickém propojení autonomního softwaru, dlouhodobě neaktualizovaných zařízení a špatně zabezpečených sítí. Právě tato kombinace by mohla i obyčejnou spotřební elektroniku proměnit v nekontrolovatelnou infrastrukturu pro kybernetické útoky.

 10 foto