



Terabajt z kuchyňské linky
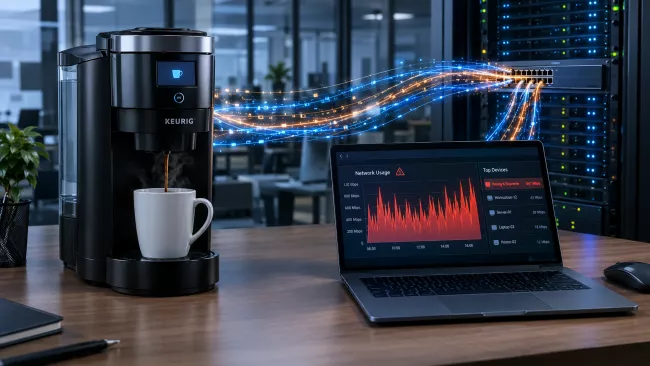
Moderní kávovar připojený k internetu může být z pohledu IT infrastruktury plnohodnotným síťovým zařízením. Umí komunikovat se servery výrobce, přijímat aktualizace, předávat údaje o používání a někdy umožňuje přípravu kávy na dálku prostřednictvím aplikace. Běžný uživatel přitom většinou vůbec neřeší, jaká komunikace mezi spotřebičem a internetem probíhá.
Mohlo by vás zajímat
Ajťák radí: Takhle převezete podvodníky. Stačí malá změna ve Windows a budou na vás krátcí
Bezpečnost
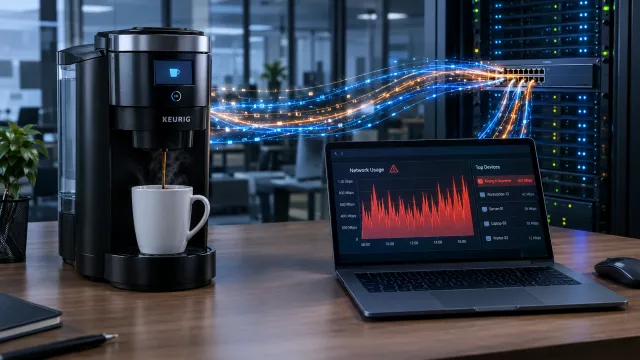
Všechno začalo rutinní kontrolou statistik v síťovém systému Ubiquiti UniFi. Správce domácí sítě, který na síti X vystupuje pod přezdívkou Nomad, si všiml zařízení s naprosto nesmyslným objemem přenesených dat. Šlo o kávovar Keurig K-Supreme SMART, tedy model, který umí rozpoznat vloženou kapsli, stáhnout si recept na konkrétní směs z internetu a nechat se ovládat hlasem přes Alexu nebo Google Home.
Za deset dní a devět hodin spotřebič odeslal 1008,45 GB dat a stáhl jen necelých 10 GB. Poměr mezi odesláním a stahováním je tím opravdu zajímavým údajem. Běžný spotřebič posílá na server pár kilobajtů stavových hlášení denně.
Příspěvek na síti X nasbíral během několika hodin skoro dva miliony zhlédnutí. Komentáře se nesly v očekávaném duchu, od těžby kryptoměn přes seedování torrentů až po podezření, že kávovar někdo hacknul a špehuje domácnost.
Právě podobné případy ukazují, proč už nestačí sledovat jen počítače, servery a telefony. Do firemní sítě může být připojená celá řada zařízení, která vypadají neškodně, ale z hlediska kybernetické bezpečnosti představují další možný vstupní bod.
Hey uh, @Keurig - what the hell is a COFFEE MACHINE uploading, let me double check... ONE FUCKING TERABYTE OF DATA IN 10 DAYS!?!? Immediately unplugging that. Getting my parents a new coffee machine. https://t.co/tTHMYC7hND
— Nomad (@NomadsGalaxy) October 6, 2026
Vtip, který ale mohl položit síť
Autor nálezu pracuje v IT přes deset let, aktuálně jako Technical Field and Community Specialist v Prusa Research. Jeho vysvětlení je proto o poznání střízlivější než nadšené teorie na sociálních sítích. Drtivá většina provozu podle něj síť vůbec neopustila, takže o odesílání dat ven nešlo. Pravděpodobnou příčinou je chyba v síťovém zásobníku zařízení, nějaký překlopený bit po dlouhé době nepřetržitého běhu.
Jenže bagatelizovat se to nedá. Kávovar zahltil jeden přístupový bod Wi-Fi a kdyby zátěž nepřevzaly další body, položil by domácí síť. Nejde přitom o nic exotického. Spotřebič pracuje výhradně v pásmu 2,4 GHz se zabezpečením WPA2-PSK, tedy v nejvytíženějším a nejpomalejším pásmu, které sdílí s většinou chytré domácnosti.
Po restartu a přesunutí do oddělené virtuální sítě VLAN se problém neopakoval. Chybu se zatím nepodařilo zopakovat ani záměrně. Pro srovnání: dosavadním rekordmanem mezi upovídanými spotřebiči byla pračka LG, která denně odesílala 3,6 GB dat. Kávovar ji překonal osmadvacetkrát.
Mohlo by vás zajímat
Kávovar jako vstup do firemní sítě
Ještě názornější případ popsal v dubnu 2026 server The Register. Bezpečnostní vyšetřování jedné firmy odhalilo, že problém s únikem dat souvisel s internetově připojeným kávovarem. Zařízení bylo součástí zabezpečené firemní sítě, používalo výchozí heslo, zastaralý operační systém a nemělo firewall.
Útočníci jej využili k obejití části bezpečnostních opatření. Při přípravě kávy navíc zařízení odesílalo síťové pakety mimo zemi.
Nejde přitom o první demonstraci podobného rizika. Bezpečnostní výzkumníci z Avastu už dříve ukázali, že lze napadnout chytrý kávovar a převzít nad ním kontrolu.
V experimentu dokázali zařízení přimět k nežádoucímu chování, použít jej jako nástroj pro ransomware a také jako prostředek k průniku do dalších zařízení připojených ke stejné síti. Problém spočíval mimo jiné v tom, že zařízení používalo bezdrátové připojení a nemělo dostatečnou ochranu proti neoprávněnému přístupu.
Mohlo by vás zajímat

Podobné problémy mají i další spotřebiče
Kávovar je pouze dobře zapamatovatelný příklad. Stejný problém se týká kamer, televizorů, chytrých zásuvek, tiskáren, reproduktorů, termostatů, ledniček nebo různých senzorů. Jakmile má zařízení síťové připojení, operační systém a možnost komunikovat se vzdáleným serverem, vzniká další část IT infrastruktury, kterou je potřeba zabezpečit.
Problémem bývají především výchozí nebo snadno odhadnutelná hesla, zastaralý firmware, chybějící aktualizace, slabá autentizace a nedostatečné oddělení zařízení od ostatních částí sítě. Americká Federální obchodní komise proto u zařízení IoT doporučuje mimo jiné změnu výchozích hesel, používání silnější autentizace, šifrování, pravidelné aktualizace a síťovou segmentaci.
Ve firmách je přitom problém ještě větší. Zaměstnanci mohou připojit zařízení, které IT oddělení vůbec neeviduje. Správce pak nemusí vědět, jaký firmware používá, kam komunikuje ani zda výrobce ještě poskytuje bezpečnostní aktualizace. Zařízení přitom může být připojeno ke stejné síti jako počítače, tiskárny nebo servery.
Mohlo by vás zajímat
Stará zařízení představují nové bezpečností hrozby: co se zastaralým vybavením chytré domácnosti?
Bezpečnost

Největší problém nemusí být samotný kávovar
Z pohledu bezpečnosti není nejhorší představa, že někdo na dálku zapne kávovar. Mnohem závažnější je možnost využít slabě zabezpečený spotřebič jako odrazový můstek k dalším systémům.
Podobný princip se objevil už v minulosti i u jiných chytrých zařízení. The Register připomíná případ připojeného akvária v jednom severoamerickém kasinu, přes které se útočníkům podařilo získat 10 GB dat a odeslat je do Finska.
Mohlo by vás zajímat
Z toho plyne jednoduché pravidlo. Pokud zařízení nepotřebuje přístup k interním systémům, nemělo by ho automaticky dostat. Chytré spotřebiče mohou být užitečné, ale neměly by mít stejný přístup k firemní síti jako počítače zaměstnanců. Oddělená síť pro IoT zařízení, pravidelné aktualizace, změna výchozích přihlašovacích údajů a sledování neobvyklého provozu mohou výrazně omezit následky případného útoku.
Kávovar tak může být ve skutečnosti docela dobrým testem přístupu firmy ke kybernetické bezpečnosti. Pokud správci přesně nevědí, co jejich chytré spotřebiče dělají v síti, problém nemusí být v tom, že je firma příliš málo zabezpečená. Může být jednoduše zabezpečená jen tam, kde se s útokem počítá.
Zdroj: X, Cybernews, The Register, Gen Digital, Avast

 22 foto