




Aplikace nefunguje od pondělí
Čeští zákazníci si potíží všimli v pondělí 12. října odpoledne. Aplikace se nenačítala, nezobrazovaly se kupony ani digitální leták. Ve stejný den oznámila mateřská skupina Ahold Delhaize, že řeší bezpečnostní problém ve své síti a některé systémy preventivně odpojila.
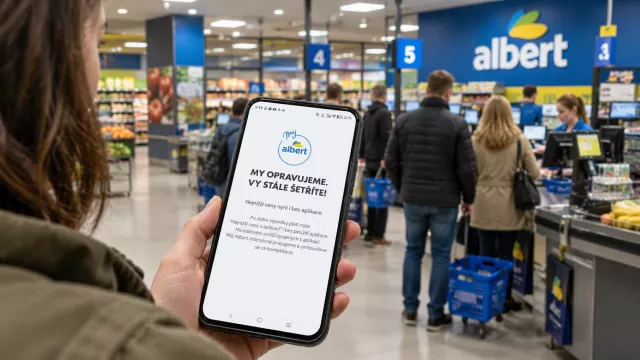
Ve čtvrtek 15. října Albert upřesnil, že aplikaci vypnul sám, z opatrnosti. „Z preventivních důvodů jsme vypnuli aplikaci Můj Albert po kyberincidentu skupiny Ahold Delhaize“, uvedl řetězec. Kvůli bezpečnosti dat zákazníků a zaměstnanců prý nebude aplikace dostupná déle, než je obvyklé.
Kdy se vrátí, firma nevěděla. Na sociálních sítích napsala: „Mrzí nás to, ale v tuto chvíli nejsme schopni sdělit termín obnovení plné funkčnosti aplikace. Jakmile budou potíže vyřešeny, budeme o tom informovat.“ Aplikace je stále ještě mimo provoz.
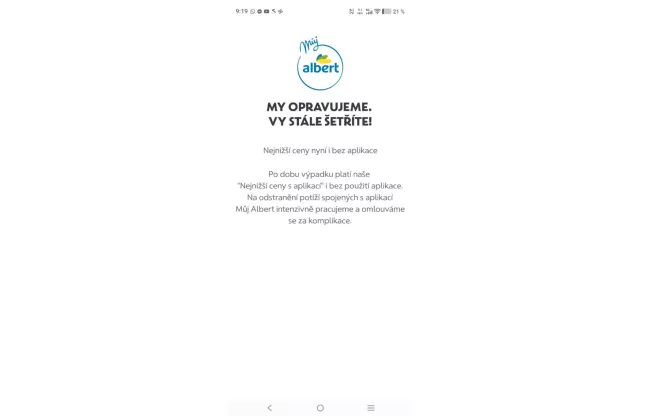

Zdroj: screenshot aplikace, redakce
Prodejny fungují, slevy platí pro všechny
Prodejny jsou otevřené bez omezení. Podle mluvčího Jiřího Marečka nebylo narušeno ani zásobování. Albert zároveň promítl akční ceny z letáku do cen pro všechny zákazníky, i pro ty bez aplikace. Opatření spustil hned po zjištění potíží a bude platit, dokud se aplikace nevrátí do plného provozu.
Co s nasbíranými body? Albert 13. října uvedl: „Zákazníci nepřijdou o své již nasbírané body ani kredity, které budou po obnovení dotčených systémů opět k dispozici.“ Zatím je jen nevidíte.
Mohlo by vás zajímat
Co víme o úniku dat
Mateřská skupina Ahold Delhaize v aktualizaci ze 13. a 14. října uvedla, že nemá důkazy o tom, že by byla odcizena data zákazníků, zaměstnanců nebo partnerů. Vyšetřování ale pokračuje a firma další podrobnosti zveřejnit nechce, aby neohrozila bezpečnostní opatření. Spolupracuje s externími odborníky na kyberbezpečnost a s úřady. Český Albert už na začátku výpadku sdělil, že k příčině ani rozsahu incidentu nemá víc informací, než zveřejnila mateřská firma.
Nic zatím nenasvědčuje ani tomu, že by data zákazníků unikla na darkweb. Server TechRadar 13. října napsal, že se k útoku nikdo nepřihlásil a v době psaní se na darkwebu nic neobjevilo. To je dobrá zpráva, ale důkazem, že k úniku nedošlo, není. Při útoku na americkou část skupiny v listopadu 2024 se skupina INC Ransom přihlásila na svých stránkách na darkwebu až 16. dubna 2025, tedy zhruba pět měsíců po útoku. Tehdy šlo o údaje přes 2,2 milionu lidí, hlavně současných i bývalých zaměstnanců. Zatím také nevíme, zda a jak se útočníci do sítě dostali a kdo za nimi stojí.
Mohlo by vás zajímat
V Nizozemsku to bylo vážnější
Mnohem větší dopad měl incident na nizozemský Albert Heijn. Zastavily se tam některé distribuční sklady, některé prodejny postrádaly zejména ovoce a zeleninu a nefungoval online prodej ani zákaznická podpora. Provoz se postupně vrací do normálu, internetový obchod a rozvoz ale ještě 17. října nebyly v provozu.
Podle zdrojů z bezpečnostního sektoru, které citovala nizozemská televize NOS, zachytil Albert Heijn podezřelý provoz v systémech. Jeho bezpečnostní tým prý systémy vypínal, jak provoz přicházel, a útočníky tak zřejmě zastavil dřív, než pronikli hlouběji. Použité servery stály v USA, Polsku, Moldavsku a Turecku. Poloha serveru ale neříká, odkud útok přišel, protože provoz lze směrovat přes jiné země. Jeden z oslovených odborníků připustil, že útok mohl být odhalen včas.
S útokem na stovky francouzských supermarketů, kde hackeři na dálku vypnuli chlazení, to podle Ahold Delhaize nijak nesouvisí. Důkaz o propojení zatím neexistuje.
Mohlo by vás zajímat
Mít nejhorší heslo na světě se nevyplatilo. Hacker se dostal k údajům 8,8 milionu lidí přes „123456“
Bezpečnost
Co dělat, kdyby k úniku došlo
Žádný potvrzený únik zatím není. Pokud by k úniku osobních údajů v ČR reálně došlo, Albert má ze zákona (GDPR) povinnost do 72 hodin informovat Úřad pro ochranu osobních údajů (ÚOOÚ) a následně i dotčené zákazníky. Přesto stojí za to vědět, jak postupovat, kdyby se to změnilo.
- Čekejte na oficiální sdělení: Informaci hledejte na webu Alberta nebo v e-mailu od ověřeného odesílatele. Neklikejte na odkazy v SMS a zprávách, které se tvářejí jako upozornění od řetězce.
- Změňte heslo: Nejdřív k účtu Můj Albert, pak všude, kde jste stejné heslo používali. Každá služba by měla mít heslo jiné, usnadní to správce hesel. Kde to jde, zapněte dvoufázové ověření.
- Počítejte s podvodníky:. Po úniku obvykle přijdou phishingové e-maily, SMS a telefonáty. Řetězec vám nikdy nebude po telefonu ověřovat heslo, číslo karty ani kód z SMS. Při pochybnostech zavěste a zavolejte na číslo, které si sami najdete na oficiálním webu.
- Zkontrolujte platby: Pokud jste měli v aplikaci uloženou platební kartu, sledujte výpisy a v případě podezřelé transakce kontaktujte banku.
- Zjistěte, jaká data unikla: Firma, která data zpracovává, musí podle GDPR Úřad pro ochranu osobních údajů informovat zpravidla do 72 hodin od zjištění úniku. Při vysokém riziku musí bez zbytečného odkladu informovat i dotčené lidi. Můžete se také obrátit na Úřad pro ochranu osobních údajů.
- Hlídejte identitu: Pokud unikly doklady nebo rodné číslo, dávejte pozor na pokusy o zneužití, například žádosti o půjčku na vaše jméno.
- Nereagujte na vydírání: Nikomu neplaťte a na zprávy od vyděračů neodpovídejte.
- Zkontrolujte svůj e-mail: ve službě Have I Been Pwned, která ukazuje, jestli se adresa objevila v uniklých databázích.
Zdroj: Albert, Albert, Ahold Delhaize, Ahold delhaize, Techradar, Dutch news, NeuraCyb



 5 foto