


Bezpečnostní experti odhalili vážné chyby v aplikacích Samsungu, Googlu i dalších výrobců
Výzkumníci z Technické univerzity ve Štýrském Hradci (TU Graz) objevili závažné slabiny v aplikacích pro přenos dat mezi telefony s Androidem. Zranitelnosti našli ve všech sedmi zkoumaných aplikacích, včetně nástrojů Googlu a Samsungu. V některých případech dokázali nejen zachytit osobní údaje, ale dokonce do nového telefonu propašovat škodlivý software.
Dobrou zprávou je, že výrobci už podle univerzity vydali bezpečnostní opravy. Výzkum ale ukazuje, že ani při běžném přechodu na nový telefon bychom neměli podceňovat zabezpečení.
Mohlo by vás zajímat
Přechod z iPhonu na nové modely s Androidem bude ještě jednodušší: Google usnadňuje přenos dat
Tipy a triky
Útočník nemusí mít telefon v ruce. Stačí mu být poblíž
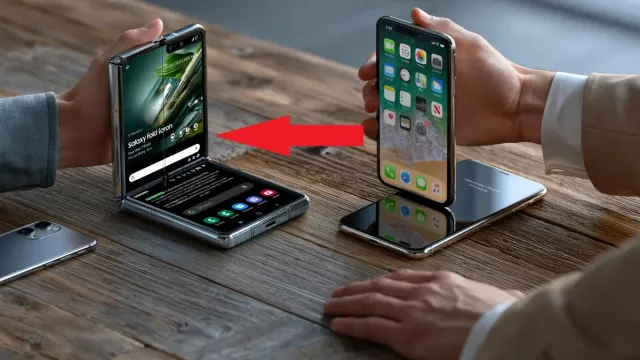
Při přechodu na nový smartphone využívají mnohé přenosové aplikace přímé bezdrátové spojení mezi oběma zařízeními. Následně se přenášejí fotografie, videa, kontakty, zprávy a někdy také uložená hesla k bezdrátovým sítím. Výzkumníci se v rámci studie Clone2Pwn zaměřili na sedm aplikací výrobců Google, Samsung, Xiaomi, Vivo, Oppo, Huawei a Honor.
Tyto nástroje mají dohromady více než 12 miliard stažení. Nejde tedy o žádné okrajové programy, ale o software používaný při nastavování obrovského množství telefonů.
Experti prověřovali šest různých scénářů útoku. Zjistili například nedostatečně silná hesla chránící bezdrátové spojení a chyby v zabezpečení samotné komunikace. V některých případech se útočník mohl do probíhajícího přenosu „nabourat“, a to aniž by měl fyzický přístup k některému z telefonů. Podle výzkumníků bylo možné některé útoky provést ze vzdálenosti přibližně 20 až 45 metrů, včetně vnitřního prostředí budov.
Představme si například situaci, kdy si necháme nový telefon nastavit v prodejně elektroniky. Zatímco se naše fotografie a další údaje přenášejí ze starého zařízení, útočník se může nacházet o několik metrů dál. U některých útoků přitom podle studie stačilo vybavení za méně než 100 eur, tedy přibližně 2500 korun. Pro náročnější prolomení hesel však bylo potřeba použít další výkonný počítač.
Mohlo by vás zajímat
Modrá tečka vám prozradí, kdo vás sleduje. Samsung přidal novou funkci, nebojte se ji zkontrolovat
Novinky
Největší problémy měly Samsung a Vivo. Google také nebyl bez chyby
Výsledky výzkumu ukázaly, že se jednotlivé aplikace lišily počtem i závažností zjištěných slabin.
| Aplikace | Výsledek testu |
| Samsung Smart Switch | Zranitelnost ve 3 ze 6 scénářů |
|---|---|
| Vivo EasyShare | Zranitelnost ve 3 ze 6 scénářů |
| Google Android Switch | Zranitelnost v 1 ze 6 scénářů |
| Všech 7 testovaných aplikací | Nejméně jedna zjištěná bezpečnostní slabina |
Závažnější je ovšem celkový výsledek. U pěti ze sedmi aplikací se výzkumníkům za určitých podmínek podařilo předvést útok, při kterém se do nového telefonu dostal upravený instalační balíček obsahující škodlivý software.
U šesti aplikací bylo možné některým způsobem obejít zabezpečení bezdrátového přenosu. Ve třech případech navíc otevíral další možnosti útoku škodlivý software, který se už nacházel na původním telefonu.
Zjištěné chyby tak neohrožovaly pouze důvěrnost přenášených dat, ale v některých situacích také bezpečnost nově nastavovaného zařízení.

Zdroj: Brett Jordan on Unsplash
Samsung Smart Switch: Útočníci dokázali zachytit data i podstrčit malware
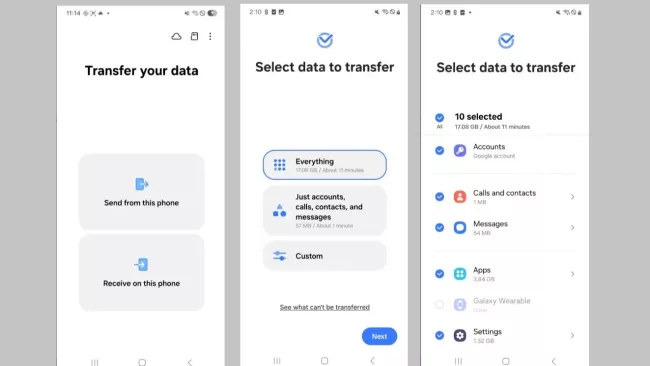
Zvláštní pozornost si zaslouží aplikace Samsung Smart Switch, kterou mnoho majitelů telefonů Galaxy používá při přechodu na nový model. Výzkumníci odhalili slabinu v procesu navazování spojení mezi oběma zařízeními. Podařilo se jim uskutečnit útok typu man-in-the-middle, při kterém se útočník vloží mezi dvě komunikující zařízení. Kvůli tomu mohli zachytávat přenášené informace, například zprávy, fotografie, kontakty nebo uložené přístupové údaje k Wi-Fi sítím.
Ještě závažnější byla možnost nahradit během přenosu instalační balíček aplikace upravenou verzí. Nový telefon tak mohl místo legitimní aplikace získat škodlivý software. Zajímavé je, že Samsung používal silnější šifrování Wi-Fi než někteří konkurenti. Problém však spočíval v nedostatečně zabezpečeném navazování spojení.
Pokud útočník dokáže napadnout samotný způsob, jakým zařízení bezpečné spojení vytvářejí, nemusí stačit ani kvalitní šifrování.
Zdroj: Obchod Google / Samsung Smart Switch
Google Android Switch: V ohrožení mohly být i velmi citlivé údaje
Výzkumníci se zaměřili také na nástroj Google Android Switch. V tomto případě upozornili na možnost úniku mimořádně citlivých informací, které mohou být součástí přenosu mezi telefony. Nejde totiž pouze o fotografie nebo kontakty. Přenášená data mohou zahrnovat také zdravotní informace. Podle studie navíc nebylo možné některé kategorie těchto údajů z přenosu samostatně vyloučit.
Experti dokázali prolomit nedostatečně chráněné bezdrátové spojení a číst přenášenou komunikaci. U Googlu však neprokázali možnost měnit přenášená data. To je důležitý rozdíl oproti některým dalším testovaným aplikacím, u kterých byly předvedeny také útoky umožňující podstrčení škodlivého softwaru.
Mohlo by vás zajímat
Výrobci už bezpečnostní chyby opravili. Přesto se vyplatí opatrnost
Výzkumníci o svých zjištěních informovali jednotlivé výrobce ještě před jejich zveřejněním. Studie vedla k evidenci osmi bezpečnostních zranitelností, z nichž pětice byla vyhodnocena jako závažná. Podle TU Graz mezitím všech sedm výrobců poskytlo bezpečnostní aktualizace.
Je proto důležité zdůraznit, že popsané útoky se týkaly konkrétních testovaných verzí aplikací a systémů. Nelze z nich automaticky vyvozovat, že jsou současné aktualizované telefony stále zranitelné. Riziko se však může týkat zařízení, která potřebné opravy dosud neobdržela nebo na kterých nebyly nainstalovány.
Mohlo by vás zajímat
Přechod z iPhonu na nové modely s Androidem bude ještě jednodušší: Google usnadňuje přenos dat
Tipy a triky
Jak bezpečně přenést data do nového telefonu? Pomůže několik opatření
Pokud se chystáme měnit smartphone, nemusíme se přenosu dat obávat. Vyplatí se ale dodržet několik základních pravidel:
-
1
Aktualizujte oba telefony: Ještě před přenosem zkontrolujte dostupné bezpečnostní aktualizace Androidu i používané přenosové aplikace.
-
2
Přenos provádějte raději v soukromí: Vyhnete se tak situacím, kdy se v dosahu bezdrátového spojení může pohybovat neznámý člověk.
-
3
Pokud je to možné, použijte USB kabel: Kabelové propojení odstraňuje riziko útoků, zaměřených na bezdrátové spojení mezi telefony. Tuto možnost nabízí například Samsung Smart Switch.
-
4
Zkontrolujte také původní zařízení. Pokud už starý telefon obsahuje malware, samotný přechod na kabelový přenos nemusí všechna rizika odstranit.
Mohlo by vás zajímat
Android konečně zjednoduší přechod na nový telefon: do vašich aplikací se přihlásíte automaticky
Novinky
A právě poslední bod stojí za zvýšenou pozornost. Při výměně telefonu se totiž často soustředíme hlavně na to, aby se nám přenesly všechny fotografie, kontakty a aplikace. Měli bychom ale myslet také na to, že do nového zařízení nechceme společně se svými daty přenést i případný bezpečnostní problém.
Výzkum Clone2Pwn připomíná, že přechod na nový telefon není pouze otázkou pohodlí. Je to také proces, v rámci kterého přesouváme velké množství osobních informací. Proto se vyplatí věnovat několik minut navíc dostatečnému zabezpečení.
Zdroj: Smart Up News, TU Graz, Clone2Pwn

 video