



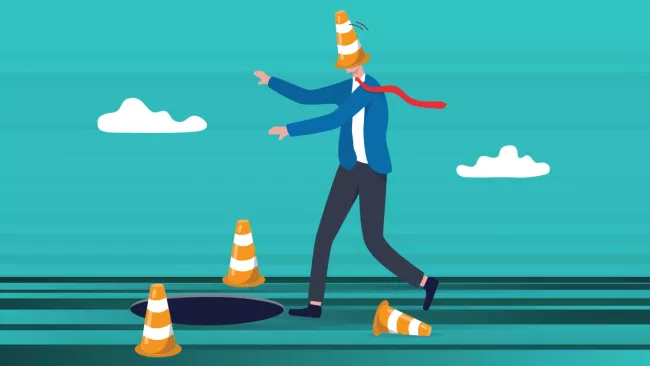


Chip 12/2026: Technické bezpečnostní chyby budou zřejmě vždy aktuálním tématem, ale v každodenní praxi se to často zveličuje. Pro útočníky je velmi náročné zneužít bezpečnostní chyby v softwaru a službách, protože základní bezpečnostní standardy se v posledních letech výrazně zlepšily. To však neznamená, že útočníci to vzdávají. Pouze přesouvají své aktivity na to, co funguje. A v aktuálních scénářích útoků se velmi často jako nová bezpečnostní mezera projevuje lidský faktor.
Zvykli jsme si totiž, že v běžném životě s technologií narážíme na problémy. Občas se zasekne záložka v prohlížeči, soubor se nedá stáhnout nebo nějaký nástroj vyhodí chybovou zprávu. O to lepší je, když se hned nabídne automatické řešení. Většina uživatelů pak reaguje tak, že chce neočekávané problémy rychle vyřešit. Právě tento moment naléhavosti však útočníkům nabízí dobrou příležitost.
To dokládají například i statistiky bezpečnostních expertů společnosti ESET: V první polovině roku 2026 se útočníkům podařilo dále zdokonalit účinnost útoků typu „ClickFix“. Jedná se o techniku sociálního inženýrství založenou na jednoduchém principu: nejprve se předstírá problém, poté se nabídne rychlé řešení a oběť je tak dovedena k provedení určitých akcí. Ty problém nevyřeší, ale na pozadí spustí útok.
V prosincovém Chipu podrobně rozebíráme tuto záludnou metodu a ukazujeme, čemu se jako uživatelé musíme vyhnout. Chip 12/2026 je v prodeji od 18. listopadu.
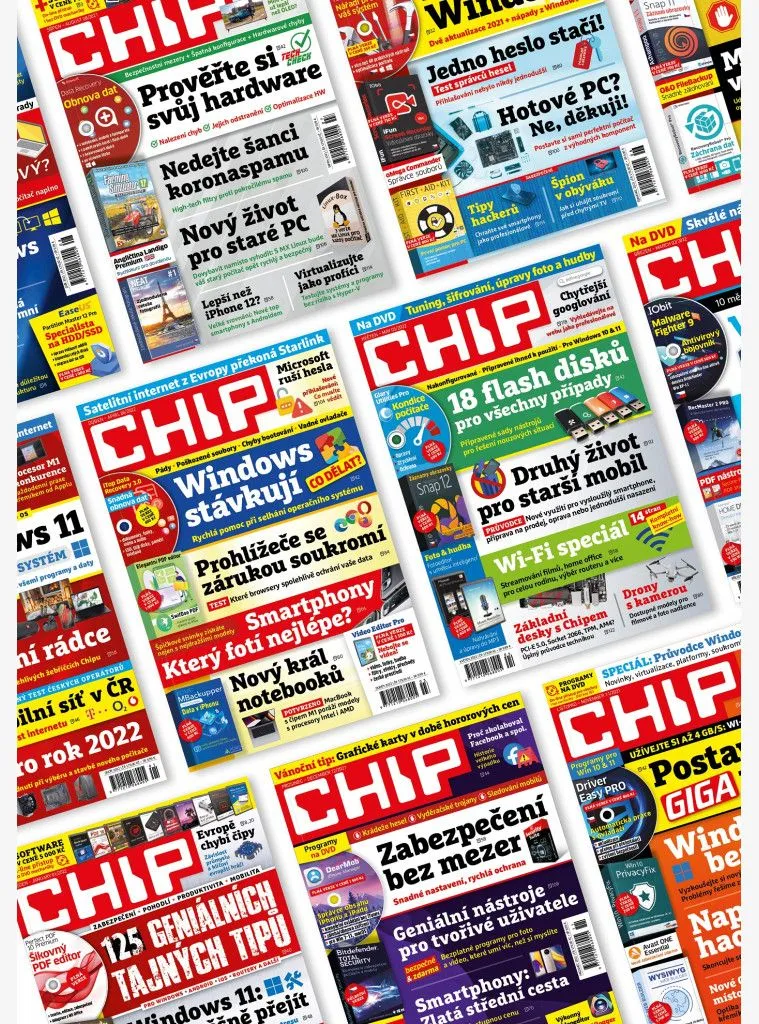
Koupit časopis Chip
Chip je možné číst v tištěné nebo v digitální podobě na mobilech, tabletech a počítačích.
 21 foto

 video