




Hackeři zaútočili na lednice v supermarketech. Na dálku zvýšili teplotu a zničili potraviny
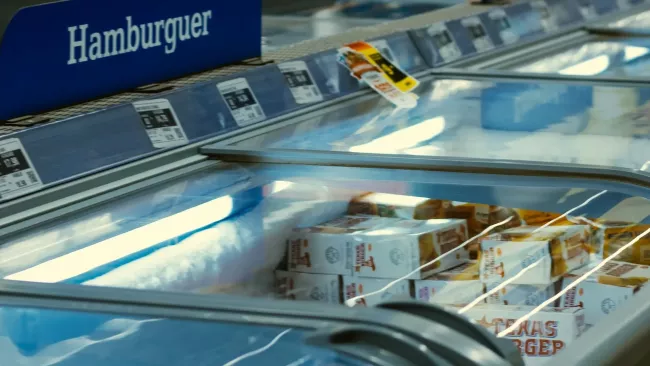
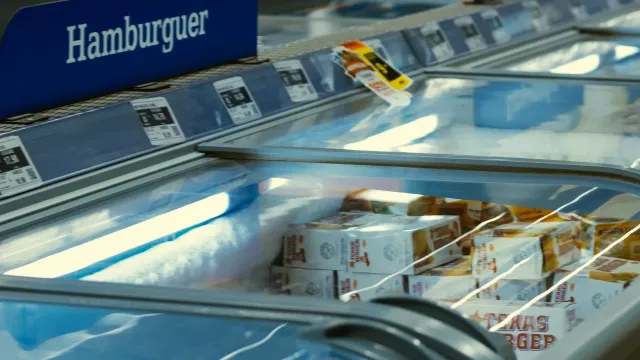
Několik velkých obchodních řetězců ve Francii čelilo nečekanému problému. Hackerům se podařilo na dálku ovládnout systémy, které řídí chladící zařízení v supermarketech. Zneužili automatické odmrazování a zvýšili teplotu v chladicích boxech. Výsledkem jsou znehodnocené potraviny a značné finanční škody.
Incident navíc ukázal, že kybernetický útok nemusí skončit pouze krádeží dat nebo zablokováním počítače. Může přímo zasáhnout i systémy, na kterých závisí každodenní provoz obchodů.
Mohlo by vás zajímat
Útok zasáhl stovky supermarketů. Mezi oběťmi jsou Carrefour i Leclerc
Podle informací francouzských médií se kybernetický útok dotkl přibližně 250 až 350 prodejen. Mezi zasaženými obchodními řetězci se objevují známá jména jako Intermarché, Carrefour Market, Monoprix, Leclerc, Super U nebo Coopérative U. Útok se odehrál během noci na pondělí a zasáhl chladicí systémy v několika obchodních sítích současně.
Společnost Intermarché potvrdila, že některé chladicí a mrazicí boxy přestaly fungovat. Podle jejího vyjádření měl incident souviset s kybernetickým útokem na poskytovatele služeb, který pro prodejny zajišťuje správu chladicích systémů. Intermarché a Netto proto začaly preventivně stahovat potraviny z postižených zařízení.
Problém potvrdil také prezident Coopérative U Dominique Schelcher. Uvedl, že technické týmy společně se specialisty na chlazení intenzivně pracují na obnovení provozu. Zároveň označil útok na zařízení nezbytná pro uchovávání čerstvých potravin za mimořádně závažný.
Mohlo by vás zajímat
Ušetřete peníze za provoz lednice. Tyto nenápadné triky mohou výrazně snížit váš účet za elektřinu
Tipy a triky
Hackeři nemuseli lednice vypnout. Stačilo spustit automatické odmrazování
Zajímavý je mimo jiné i způsob, jakým útočníci chladicí zařízení vyřadili z provozu. Podle dosavadních zjištění se zaměřili na řídicí systémy společnosti Danfoss, které slouží ke správě komerčních chladicích zařízení. Tyto systémy umožňují centrálně kontrolovat a nastavovat provoz chladicích vitrín, mrazicích boxů a dalších zařízení.
Útočníci údajně převzali kontrolu nad systémy, využívajícími starší verze řídicího softwaru. Následně zneužili funkci automatického odmrazování. Ta má za normálních okolností zcela praktický účel. Pomáhá odstraňovat námrazu, která se postupně vytváří na chladicích součástech zařízení a může snižovat jejich účinnost.
Pokud se ale odmrazování spustí v nevhodnou dobu nebo se zneužije k narušení běžného provozu, může teplota v chladicím prostoru začít stoupat. Právě toho hackeři zneužili. Nemuseli tedy zařízení fyzicky poškodit ani přerušit dodávku elektřiny. Stačilo změnit jejich provozní režim prostřednictvím napadeného řídicího systému.
U potravin, které vyžadují nepřetržité chlazení nebo zmrazení, přitom může i dočasné zvýšení teploty představovat vážný problém.
Mohlo by vás zajímat
Jak se útočníci do chladicích systémů dostali? Vyšetřovatelé zatím nemají jasno
Způsob, jakým se hackerům podařilo získat přístup k řídicím systémům Danfoss, zatím nebyl potvrzen. Existují ale informace, které naznačují, proč mohou být podobná zařízení z hlediska kybernetické bezpečnosti zranitelná.
Americká agentura pro kybernetickou a infrastrukturní bezpečnost CISA už v roce 2025 upozornila na dvě bezpečnostní chyby v řídicích systémech řady Danfoss AK-SM 8xxA. První zranitelnost, označená jako CVE-2025-41450, umožňuje za určitých podmínek obejít ověřování přístupu.
Druhá, CVE-2025-41451, souvisí s možností podvrhnout příkazy, které zařízení zpracovává.
Bezpečnostní výzkumníci ze společnosti Claroty, konkrétně jejího týmu Team82, popsali, jak lze tyto chyby zneužít k vzdálenému spuštění kódu prostřednictvím veřejně dostupného rozhraní pro správu zařízení. To je velmi nebezpečná kombinace. Pokud je podobný systém dostupný z internetu a obsahuje zneužitelnou zranitelnost, může se stát vstupním bodem pro útočníky.
Zatím ale neexistuje důkaz, že hackeři při aktuálním útoku ve Francii využili právě tyto dvě chyby. Jejich souvislost s incidentem zůstává neověřená.
Mohlo by vás zajímat
Tisíce řídicích systémů jsou dostupné přímo z internetu
Rozsah možného rizika také naznačují zjištění bezpečnostních výzkumníků. Baptiste Robert, šéf společnosti Predicta Lab, během analýzy objevil 2 752 systémů Danfoss, dostupných prostřednictvím internetu. Z tohoto počtu se jich 1 590 nacházelo ve Francii.
Další údaje poskytuje vyhledávač Shodan, který mapuje zařízení připojená k internetu. Podle jeho evidence bylo veřejně dosažitelných více než 4 500 zařízení Danfoss. Samotná dostupnost zařízení z internetu však ještě neznamená, že je napadnutelné.
Ukazuje ale, jak rozsáhlá může být skupina systémů, které potřebují důslednou správu, aktualizace a zabezpečení vzdáleného přístupu. A právě u průmyslových a provozních zařízení může být situace složitější než u běžných počítačů.
Řídicí systémy často fungují mnoho let a jejich aktualizace může vyžadovat koordinaci s dodavatelem nebo dočasné omezení provozu. Pokud se na bezpečnost zapomene, mohou v nich zůstat zranitelnosti, které už byly dávno veřejně popsány.
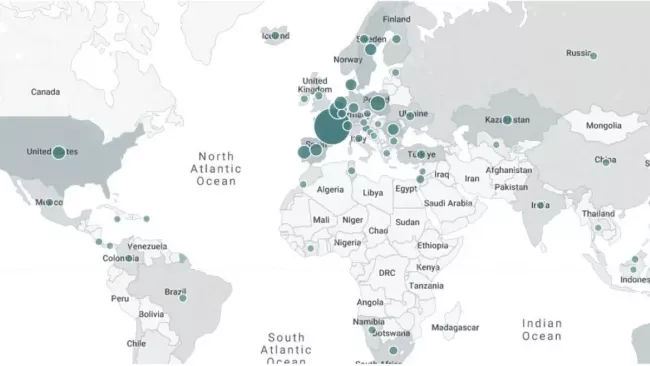

Zdroj: BleepingComputer / Baptiste Robert
Útok vyšetřuje francouzská prokuratura. Prověřuje také možné požáry
Incident už řeší také francouzské úřady. Pařížská prokuratura oznámila „zahájení vyšetřování rozsáhlého kybernetického útoku, který zasáhl chladicí zařízení několika významných obchodních řetězců“. Vyšetřovatelé chtějí identifikovat všechny poškozené subjekty a prověřit souvislost útoku s nahlášenými škodami na potravinách.
Součástí vyšetřování je také možné propojení incidentu s hlášenými požáry. Zatím však není potvrzeno, zda mezi nimi existuje přímá příčinná souvislost. Útok odsoudil rovněž evropský komisař pro zemědělství a potraviny Christophe Hansen. Podle dostupných informací patří mezi postižené společnosti také Leclerc, jeden z největších francouzských maloobchodních řetězců.
Ve stejné době oznámila bezpečnostní incident také mezinárodní obchodní skupina Ahold Delhaize, která kvůli němu musela odstavit některé systémy. Zatím ale nic nenasvědčuje tomu, že by oba incidenty spolu souvisely.
Mohlo by vás zajímat
Kybernetický útok už nemusí ohrozit jen data. Může zničit i skutečné zboží
Na podobných případech je znepokojivé především to, jak snadno se mohou problémy digitálního světa promítnout do reálného provozu. V případě francouzských supermarketů nebylo hlavním problémem odcizení zákaznických údajů ani nedostupnost internetových služeb.
Útočníci podle dosavadních zjištění zasáhli technologii, která zajišťuje správnou teplotu potravin. Výsledkem jsou ztráty zboží, přerušení provozu některých zařízení a obří náklady na odstranění následků. Případ současně připomíná, že stále více běžných technologií spoléhá na vzdálenou správu a připojení k internetu.
To na jednu stranu přináší velké výhody – například možnost sledovat provoz zařízení a rychle reagovat na technické problémy. Zároveň ale vznikají další cesty, kterými se mohou útočníci do těchto systémů dostat.
Z našeho pohledu je právě toto nejdůležitější poučení z celého incidentu. Kybernetická bezpečnost se už dávno netýká jen počítačů, telefonů a hesel. Stále častěji rozhoduje také o tom, zda budou správně fungovat zařízení, která považujeme za samozřejmou součást každodenního života. Třeba obyčejné chladicí boxy v supermarketu.
Zdroj: Bleeping Computer


 5 foto