


Google s partnery, včetně japonské národní policie, zastavil botnet XCPE, který zahrnoval více než 1,3 milionu zařízení s Androidem. Většinou šlo o set-top boxy s Android TV. Zprávu zveřejnila skupina Google Threat Intelligence Group 2. listopadu 2026. Podle ní za botnetem stojí čínský výrobce Videostrong Technology, který zařízení sám nakazil a na nakažených kusech vydělával.
Videostrong prodával zařízení s certifikací od Googlu, která má zaručit kompatibilitu a bezpečnost. Škodlivý kód ale zamaskoval a aktivoval až po prvním spuštění zařízení, takže ho nezachytily testy. Google proto zpřísnil kontrolu firmwaru u certifikovaných set-top boxů.

Zdroj: Google blog
Jak malware fungoval
Hlavní součást malwaru x.cpe byla nahraná přímo ve firmwaru se systémovými právy. Když ji uživatel odinstaluje, po restartu se sama obnoví. Malware přes protokol MQTT uměl na dálku instalovat aplikace, spouštět příkazy, pořizovat snímky obrazovky a vypínat kontrolu Google Play Protect.
Videostrong přístup k zařízením prodával dalším skupinám. Ty je využívaly jako výstupní body rezidenčních proxy, takže cizí provoz šel přes domácí internet obětí. Jiné moduly na pozadí simulovaly kliky na reklamy nebo stahovaly další malware.
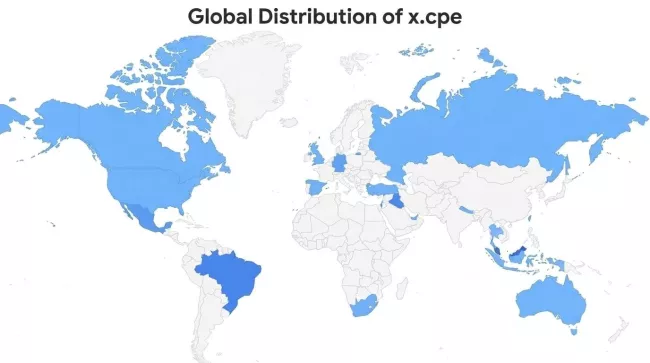
Podle firmy Synthient byl a částečně ještě je botnet nejsilnější v Malajsii, Mexiku a Brazílii, ale obětí je hodně i v USA, Číně a Německu. Denně bylo aktivních zhruba 500 000 zařízení. Synthient rozebral model Mecool KM9PRO Max a malware v něm našel předinstalovaný. Za součást kampaně označil dalších přibližně 180 modelů a číslo 1,3 milionu považuje za spíše konzervativní. Nakažené byly i karaoke přehrávače, digitální tabule a telemedicínské přístroje.
Mohlo by vás zajímat
Čínští hackeři ovládají tisíce starších routerů Asus: Jak zjistit, jestli mezi nimi není ten váš?
Bezpečnost
Co Google udělal a co mají dělat uživatelé
Google právní cestou vyřadil řídicí domény a servery botnetu i servery více než tuctu dalších rodin malwaru. Videostrongu a jeho případným budoucím dceřiným firmám zakázal vyrábět certifikovaná zařízení a dodávat software jiným výrobcům. Odpojením partnerských malwarových skupin by podle Googlu měli útočníci ztratit kontrolu nad nejméně dalšími 10 miliony zařízení. Google ale upozorňuje, že trh je odolný a operátoři mohou rychle přejít na jiné nástroje.
Synthient doporučuje nakažená zařízení okamžitě a natrvalo vyřadit, protože mohou ohrozit i ostatní zařízení v domácí síti. Na adrese synthient.com/check si můžete ověřit, jestli se vaše IP adresa nezneužívá jako rezidenční proxy. Po zjištění nákazy změňte heslo k Wi-Fi a aktualizujte firmware routeru. Firmy mohou zablokovat zveřejněné indikátory kompromitace. Nová zařízení kupujte od ověřených výrobců uvedených na stránce Android TV Certified Partners a instalujte jen aplikace z důvěryhodných obchodů. Pozor také na aplikace, které slibují odměnu za sdílení nevyužitého internetu.

 52 foto