




Kdo za tím stojí
UAC-0099 je skupina zaměřená na kyberšpionáž cílící především na Ukrajinu. Podle bezpečnostní firmy ESET se zajímá hlavně o vládní organizace, finanční instituce a média. ESET ji se střední mírou jistoty považuje za skupinu sladěnou s ruskými zájmy. Podle ESETu může také předávat přístupy do napadených sítí skupině Sandworm, která je známá destruktivními útoky na Ukrajinu. MATCHBOIL poprvé popsal ukrajinský CERT-UA v srpnu 2025. Podle časových razítek ve vzorcích ale vznikal nejméně od dubna 2024.

Zdroj: ESET
Kočka jako zástěrka
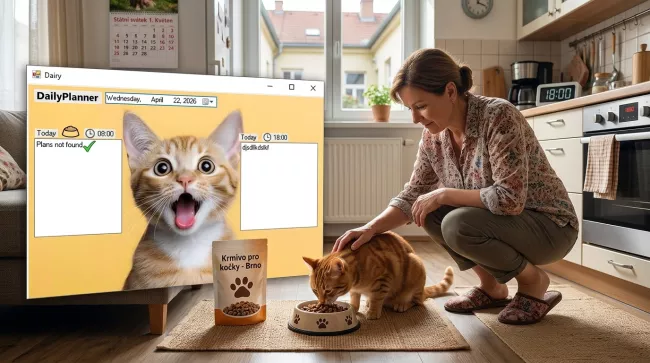
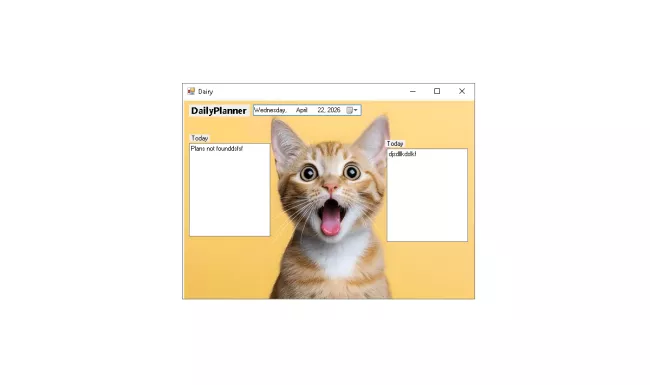
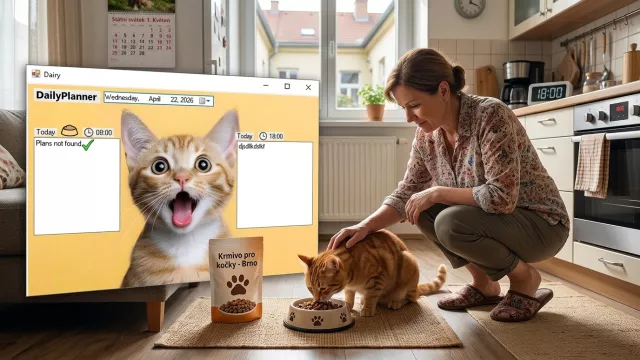
Útok začíná phishingovým e-mailem s odkazem. Ten stáhne archiv se skriptem, který musí oběť spustit sama. Skript stáhne MATCHBOIL, ten se spojí s řídicím serverem a stáhne další program schovaný v odpovědi serveru jako HTML kód. Ve většině případů jde o backdoor MATCHWOK. Podle ESETu umí pořizovat snímky obrazovky a spouštět příkazy v PowerShellu. Koncem roku 2025 přibyla do malwaru návnada. Když ho někdo spustí ručně, objeví se denní plánovač s kočkou. Škodlivá část se totiž spustí jen se správným přepínačem.
Maskování ale není dokonalé. ESET upozorňuje na dvě textová pole se stejným názvem „Today“ a na překlep v názvu okna, kvůli kterému to vypadá na plánování spotřeby mléčných výrobků. Stažený program ležel ve složce MeowCheck pod názvem MeowMeowProgramm.exe.
Mohlo by vás zajímat
Pod povrchem je sofistikovaný malware
Vývoj mezitím pokračoval:
- Opakované spojení se serverem – malware se od konce roku 2025 spouští každé dvě minuty, takže si může stáhnout i novější verzi útočného programu
- Složitější kód – autoři nasadili komerční nástroj .NET Reactor, který ztěžuje analýzu
- Kontrola, jestli ho někdo nezkoumá – malware zjišťuje, jak dlouho systém běží. Pokud jde o **méně než dvě hodiny**, usoudí, že může být v analytickém prostředí. Nejnovější verze navíc vyžaduje, aby byl systém nainstalovaný aspoň deset dní
Z kočky vyhledávač
Začátkem roku 2026 skupina kočku vyměnila za nenápadný nástroj na hledání v textových souborech. Změnily se i názvy souborů. Z MeowMeowProgramm.exe se stal SMTPClientApplication.exe, který v systému tolik nevyčnívá.
Všechny oběti, které ESET zachytil, byly na Ukrajině. V roce 2025 šlo o dopravní firmy a výrobní podnik, v červnu 2026 o energetickou společnost. ESET upozorňuje, že skupina má zjevně různé zájmy a může hledat oběti zajímavé i pro další ruské skupiny.
Maskování nemusí být dokonalé, aby fungovalo. Skupina malware za necelé dva roky výrazně vylepšila, ale hlavní zbraní zůstává phishing a skript, který musí oběť spustit sama.
Zdroj: Eset, We live security, Help net security, Cybernews

 34 foto