


Miliony uživatelů Chromu naletěly falešným rozšířením. Některá se vydávají za bezpečnostní nástroje
Bezpečnostní výzkumníci odhalili rozsáhlou síť stovek rozšíření, která tajně přesměrovávají naše vyhledávání přes servery svých provozovatelů. A přestože se tváří jako užitečné nástroje, jejich skutečným cílem je především na nás vydělávat.
Internetový prohlížeč Chrome patří k programům, které používáme prakticky každý den. Abychom si práci usnadnili, často do něj instalujeme různá rozšíření. Některá blokují reklamu, jiná pomáhají s dokumenty nebo nabízejí nové možnosti vyhledávání.
Jenže právě rozšíření mohou také představovat bezpečnostní riziko. A nejnovější zjištění expertů z firmy Socket ukazuje, jak rozsáhlý tento problém může být.
Výzkumníci identifikovali celkem 319 rozšíření pro Chrome, která podle dostupných údajů zaznamenala dohromady 13,4 milionu instalací. Většina z nich měla společný účel: Bez vědomí uživatele změnit způsob, jakým prohlížeč zpracovává internetové vyhledávání.
Mohlo by vás zajímat
Hledáte na Googlu, ale vaše dotazy procházejí přes cizí servery
Podstata podvodu je poměrně jednoduchá. Po instalaci může rozšíření změnit výchozí vyhledávač v Chromu. Když potom zadáme hledaný výraz, dotaz nemusí putovat přímo ke zvolenému vyhledávači. Místo toho nejprve projde přes server provozovaný autory rozšíření. Ten rozhodne, kam nás přesměruje dál.
Výsledkem může být stránka s vyhledáváním Bing nebo Yahoo, takže si na první pohled nemusíme všimnout ničeho podezřelého. Provozovatelé rozšíření ale mohou díky partnerským odkazům inkasovat provize za přivedené uživatele. Jinými slovy: Vydělávají na našem vyhledávání, aniž bychom o tom věděli. Za celou kampaní stojí několik organizovaných provozovatelů, kteří využívají velmi podobný postup.

Zdroj: Stephen Phillips - Hostreviews.co.uk / Unsplash.com
Falešné PDF nástroje, bezpečnostní doplňky i vyhledávání s AI
Podvodná nebo přinejmenším nežádoucí rozšíření se často vydávají za užitečné aplikace. Můžeme mezi nimi najít například převodníky PDF, nástroje pro vyhledávání uživatelských příruček, doplňky pro bezpečné vyhledávání nebo pomocníky využívající umělou inteligenci.
Zvlášť znepokojivé je, že se některá rozšíření prezentují jako bezpečnostní nástroje. Uživatel si tak může nainstalovat doplněk, od kterého očekává vyšší ochranu soukromí, ale ve skutečnosti tím umožní přesměrovávání svého vyhledávání.
Výzkumníci popsali například skupinu SecuryBrowse, která zahrnovala 58 rozšíření s bezmála 5 miliony instalací. Patřily mezi ně nástroje s názvy Fire Shield, Securify nebo WatchTower. Další rozsáhlou skupinou byla Bing-Search se 37 rozšířeními a přibližně 2,2 milionu instalací.
Zajímavé je, že některé doplňky nepotřebují ani složitý programový kód. Využívají totiž standardní mechanismus Chromu, který rozšířením umožňuje změnit výchozí vyhledávač. V jednom z analyzovaných případů rozšíření obsahovalo prakticky jen konfigurační soubor a ikony.
Mohlo by vás zajímat
Nejde jen o reklamu. Podvodníci mohou změnit cíl přesměrování
Samotné vydělávání na partnerských provizích je jen jedním z prvků závažného problému. Mnohem rizikovější je skutečnost, že provozovatelé serverů pro přesměrování dotazů mají kontrolu nad tím, kam naše vyhledávání nakonec povede. Výzkumníci upozorňují, že podvodníci mohou cílovou stránku změnit kdykoliv, a to aniž by museli rozšíření aktualizovat.
Teoreticky tak mohou uživatele místo běžných výsledků vyhledávání nasměrovat na phishingové stránky nebo weby nabízející škodlivé soubory. To ovšem neznamená, že všechna odhalená rozšíření už takové útoky realizovala. Výzkum především upozorňuje na riziko, které jejich způsob fungování vytváří.
Do jaké míry může být přesměrování nepředvídatelné, ukázal test rozšíření Predator Search. Výzkumník provedl šest totožných vyhledávání. Přesto se dostal ke čtyřem různým výsledným cílům, včetně stránek Yahoo, dalších vyhledávacích webů a chybové stránky. Samotné rozšíření se přitom nijak nezměnilo. O výsledku rozhodoval vzdálený server.
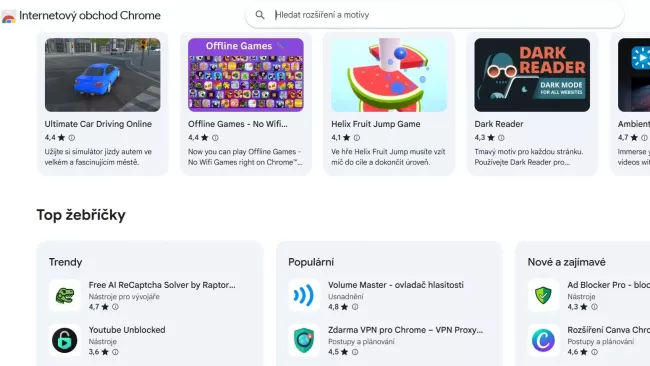
Zdroj: Internetový obchod Chrome
Ani oficiální obchod Chromu není stoprocentní zárukou bezpečnosti
Na celé kauze je nepříjemná ještě další věc. Odhalená rozšíření byla dostupná prostřednictvím oficiálního obchodu Chrome Web Store. Podle společnosti Socket však byla většinou uvedená neveřejně, takže se běžně nezobrazovala ve výsledcích vyhledávání v obchodě. Uživatelé se k nim dostávali například přes reklamy na různých webových stránkách.
Výzkumníci uvádějí, že většina identifikovaných doplňků už byla v době zveřejnění zprávy z obchodu odstraněna. Zároveň ale upozorňují, že se objevují další. Samotná přítomnost rozšíření v oficiálním obchodě tedy ještě není důkazem jeho důvěryhodnosti.
Mohlo by vás zajímat

Jak zjistit, zda nemáte v Chromu podezřelé rozšíření?
Pokud používáte Chrome, doporučujeme věnovat několik minut kontrole nainstalovaných doplňků.
Postup je jednoduchý:
- Otevřete Google Chrome.
- Do adresního řádku zadejte chrome://extensions a potvrďte klávesou [Enter].
- Projděte seznam nainstalovaných rozšíření.
- Odstraňte doplňky, které neznáte, nepotřebujete nebo pocházejí od nedůvěryhodných vydavatelů.
- Zkontrolujte také výchozí vyhledávač v Nastavení / Vyhledávač.
Pokud objevíte podezřelé rozšíření, je vhodné následně spustit také úplnou antivirovou kontrolu počítače.
Mohlo by vás zajímat
Ajťák radí: Zrychlete si počítač. Chrome vám ho zpomaluje, zachraňte se jednoduchou změnou v nastavení
Tipy a triky
Při instalaci nových doplňků se zaměřte na jejich poskytovatele, skutečné funkce a oprávnění, která požadují. Pozor si dejte zejména na rozšíření propagovaná prostřednictvím neznámých reklamních webů.
Z našeho pohledu platí jednoduché pravidlo: Čím méně zbytečných rozšíření v prohlížeči máme, tím menší prostor dáváme podobným problémům.
A pokud nám nějaký doplněk bez zjevného důvodu změní vyhledávač nebo začne přesměrovávat hledání přes neznámé stránky, měli bychom zpozornět.
Zdroj: BleepingComputer, Socket