


Pozor na přílohy v Outlooku. Microsoft varuje před zranitelností, která už je zneužívána
Bezpečnostní aktualizace Windows jsou pro mnohé z nás běžnou záležitostí. Počítač si stáhne opravy, požádá o restart a my většinou ani netušíme, jaké problémy Microsoft odstranil. Tentokrát je ale rozsah oprav mimořádný.
V rámci listopadového Patch Tuesday (tedy pravidelného měsíčního uvolňování bezpečnostních aktualizací) Microsoft opravil 1 259 zranitelností napříč svými produkty.
Jde přitom už o druhý měsíc v řadě, kdy počet opravovaných chyb překročil hranici jednoho tisíce. A přestože samotné číslo působí znepokojivě, ještě důležitější je skutečnost, že některé zranitelnosti představují bezprostřední riziko.
Mohlo by vás zajímat
Nebezpečná chyba v Outlooku už je zneužívána
Z celého balíku oprav stojí za zvýšenou pozornost především zranitelnost označená CVE-2026-124194, která postihuje Microsoft Outlook. Microsoft ji sice podle zveřejněného bezpečnostního upozornění klasifikuje jako středně závažnou (na desetibodové stupnici CVSS získala hodnocení 6,5). To ale neznamená, že bychom ji měli podceňovat.
Microsoft totiž potvrdil, že útočníci už tuto chybu zneužívají při skutečných útocích. Problém souvisí s nedostatečným bezpečnostním upozorněním při zpracování konkrétních souborů v Outlooku. Za běžných okolností nás totiž aplikace může varovat, pokud se pokouší přistupovat k potenciálně nebezpečnému externímu obsahu.
V tomto případě však může speciálně připravený soubor vyvolat síťovou komunikaci, aniž by se obvyklé upozornění vůbec zobrazilo. A právě toho mohou útočníci zneužít.
Mohlo by vás zajímat
Stačí otevřít podvržený soubor
Útok může začít poměrně nenápadně. Do e-mailové schránky dorazí zpráva obsahující speciálně upravený soubor. Útočník se nás pokusí přesvědčit, abychom jej otevřeli ve zranitelné verzi Outlooku. Nemusí přitom jít o zprávu, která na první pohled působí podezřele. Může se například tvářit jako běžná pracovní komunikace. Konkrétní podobu skutečně zaznamenaných útoků však Microsoft zatím nezveřejnil.
Pokud uživatel škodlivý soubor otevře a jsou splněny další potřebné podmínky, může Outlook navázat spojení se síťovým umístěním ovládaným útočníkem. Při této komunikaci mohou za určitých okolností uniknout autentizační informace, například takzvaný NTLMv2 hash. A právě zde se dostáváme k nejnebezpečnější části problému.
Mohlo by vás zajímat
Útočník nemusí znát naše heslo
NTLM je technologie, kterou systémy Windows používají k ověřování identity uživatelů při některých typech síťové komunikace. Při autentizaci se nemusí přenášet samotné heslo v čitelné podobě. Místo něj se používají kryptograficky odvozené hodnoty, které slouží k prokázání identity. Jednou z nich může být také NTLMv2 autentizační odpověď.
Pokud se taková informace dostane do nepovolaných rukou, může představovat bezpečnostní riziko. Útočníci se ji mohou pokusit zneužít například při útocích na ověřování identity nebo při získávání přístupu k dalším systémům. Neznamená to ovšem, že získáním NTLMv2 hashe automaticky zjistí naše heslo nebo se mohou okamžitě přihlásit k libovolnému účtu.
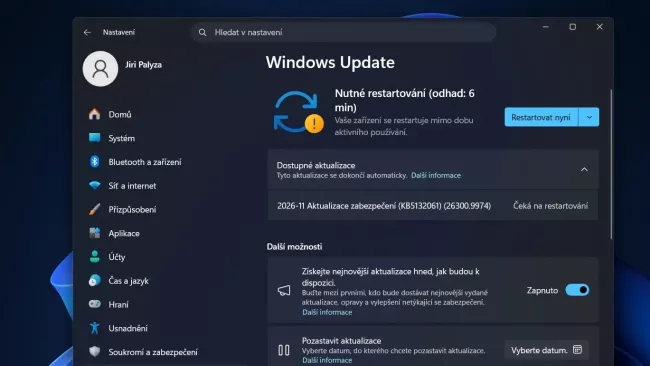

Zdroj: Windows 11 / Windows Update
Microsoft zatím neprozradil, kdo za útoky stojí
Přestože Microsoft aktivní zneužívání zranitelnosti potvrdil, podrobnosti o útočnících zatím nezveřejnil. Není tedy jasné, zda jde o cílené útoky proti konkrétním organizacím, nebo o širší útočnou kampaň. Z Redmondu nezazněl ani přesný technický postup, kterým útočníci chybu zneužívají. Víme jen, že úspěšný útok vyžaduje interakci uživatele a odpovídající síťové připojení.
Jinými slovy, samotné doručení podezřelé zprávy podle dostupného popisu nestačí. Útočník musí oběť přimět k otevření připraveného souboru v postižené aplikaci. Na závažnost situace reagoval také americký Národní úřad pro kybernetickou a infrastrukturní bezpečnost CISA. Ten podle zveřejněných informací zařadil CVE-2026-124194 do katalogu známých aktivně zneužívaných zranitelností.
Jen pro informaci – americké federální úřady mají příslušnou opravu zavést nejpozději do 24. listopadu 2026. Tento termín se sice nevztahuje na běžné české uživatele, ale ukazuje, jakou pozornost bezpečnostní instituce problému věnují.
Mohlo by vás zajímat
Nová aktualizace Windows vám může smazat Office. Microsoft chybu přiznal a poradil, jak ji napravit
Bezpečnost
Přes 1 200 oprav: Windows, Office i SQL Server
Zranitelnost Outlooku je pouze jednou částí rozsáhlého listopadového balíku. Opravy se týkají širokého spektra produktů Microsoftu – od operačního systému Windows přes kancelářské aplikace až po serverové a vývojářské nástroje.
Podle zveřejněného přehledu připadá například 726 zranitelností na Windows a 174 na Office. Další chyby byly nalezeny mimo jiné v SQL Serveru, SharePoint Serveru a vývojářských komponentách. Více než 500 zranitelností souvisí s úrovněmi přístupu – útočník může za určitých podmínek získat v systému vyšší oprávnění, než která mu původně náležela.
Další početnou skupinu tvoří chyby umožňující vzdálené spuštění kódu nebo zpřístupnění citlivých informací. Pozornost si zaslouží například také zranitelnosti ve Windows Search nebo síťovém protokolu LDAP.
Mohlo by vás zajímat
Čipy pro datová centra lákají zloděje. Nvidii zmizelo šest palet zboží za 240 milionů korun
Bezpečnost
Jak se chránit? Nejde jen o aktualizaci Windows
Z našeho pohledu je nejdůležitější neodkládat instalaci dostupných bezpečnostních oprav. Pokud používáme Windows 11 nebo některou z aplikací Microsoft Office, měli bychom zkontrolovat, zda máme nainstalované aktuální aktualizace:
- Ve Windows 11 otevřeme Nastavení / Windows Update a klikneme na Vyhledat aktualizace.
- U klasického Outlooku a dalších aplikací Office můžeme dostupnost aktualizací ověřit také prostřednictvím nabídky Soubor / Účet Office / Možnosti aktualizace / Aktualizovat hned.
Přesný způsob aktualizace závisí na používané verzi Office a způsobu její správy. Ve firemním prostředí mohou aktualizace centrálně řídit administrátoři.
Stejně důležitá je ale také opatrnost při práci s e-mailovými přílohami a soubory. Pokud nám přijde neočekávaný soubor, neměli bychom jej otevírat jen proto, že zpráva zdánlivě pochází od známého kolegy nebo obchodního partnera. Podvržená komunikace totiž může velmi věrně napodobovat běžné pracovní zprávy.
Mohlo by vás zajímat
Bezpečnostní opravy neodkládejte
Listopadové aktualizace Microsoftu jsou dalším připomenutím, že ani běžně používané a důvěryhodné aplikace nejsou bez bezpečnostních chyb. A Outlook je dobrým příkladem.
Problém nemusí spočívat pouze ve škodlivém programu, který se pokusíme spustit. Někdy může stačit otevření speciálně připraveného souboru, který zneužije chybu v konkrétní aplikaci. Dobrou zprávou je, že Microsoft už opravu připravil.
Pro nás z toho plyne jednoduché doporučení: Aktualizace Windows a Office instalujme včas a při práci s neočekávanými soubory zachovávejme obezřetnost. V případě zranitelnosti, kterou útočníci už aktivně zneužívají, totiž není příliš rozumné spoléhat na to, že se nás problém netýká.
Zdroj: The Hacker News, Neowin, BleepingComputer, Microsoft MSRC



 14 foto