


Ruští hackeři útočí na iPhony i Androidy. Stačí navštívit napadený web a zařízení může být v ohrožení
Bezpečnostní výzkumníci odhalili rozsáhlou škodlivou kampaň, která mířila na obě nejrozšířenější mobilní platformy. Útočníci v ní zneužívali kompromitované webové stránky i falešné domény, které napodobovaly známé internetové portály. Zvlášť znepokojivé je, že mezi zeměmi, ve kterých se napadené nebo podvržené weby nacházely, figuruje také Česká republika.
Za operací s poměrně vysokou mírou pravděpodobnosti stojí ruská hackerská skupina APT29, známá také pod označením Midnight Blizzard. Jde o skupinu spojovanou s dlouhodobými špionážními operacemi, která byla v minulosti dávána do souvislosti také s útoky prostřednictvím hotelových Wi-Fi sítí.
Mohlo by vás zajímat
Nebezpečí se skrývalo i na skutečných webových stránkách
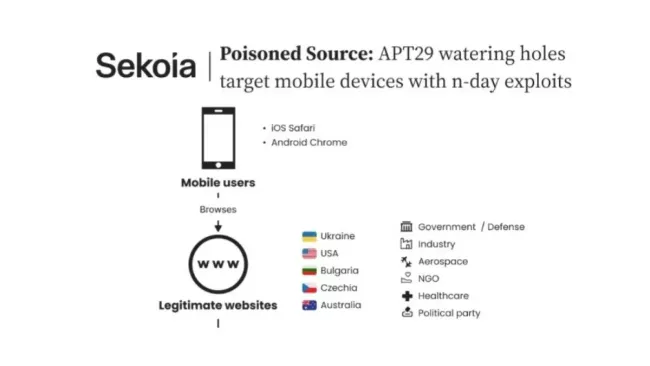
Útočníci použili techniku označovanou jako watering hole. Její princip je poměrně jednoduchý. Místo toho, aby se pokoušeli napadnout každého uživatele jednotlivě, kompromitují webovou stránku, kterou jejich potenciální oběti běžně navštěvují. Návštěvník tak nemusí kliknout na podezřelý odkaz v e-mailu ani instalovat neznámou aplikaci. Stačí, že otevře web, do kterého útočníci předem vložili škodlivý kód.
V tomto případě výzkumníci identifikovali napadené stránky ukrajinského dodavatele zemního plynu, amerického sdružení chemického průmyslu a bulharského webu souvisejícího s armádou. Další domény se vydávaly za oficiální web amerických oslav 250. výročí nezávislosti America250 nebo za stránky londýnského hotelu Raffles London at The OWO.
Tyto falešné stránky přebíraly obsah skutečných webů a umožňovaly útočníkům zasahovat do komunikace mezi návštěvníkem a legitimním serverem. Z našeho pohledu je podstatné, že na první pohled nemuselo být vůbec zřejmé, že se uživatel nachází na nebezpečné stránce.
Hackeři nejprve zjistili, jaký telefon a prohlížeč používáte
Samotný útok probíhal v několika krocích. Po otevření kompromitované stránky se spustil JavaScript, který zjišťoval informace o zařízení návštěvníka. Útočníky zajímalo především to, zda používáme iPhone, nebo Android, a jakou verzi internetového prohlížeče máme nainstalovanou.
Na základě těchto údajů následně řídicí server vybral odpovídající sadu škodlivých programových postupů, které zneužívaly známé bezpečnostní zranitelnosti. A právě to definovalo vysokou míru rizika celé operace. Útok mohl pokračovat bez dalšího zásahu uživatele. Nebylo nutné potvrzovat instalaci aplikace ani vědomě stahovat škodlivý soubor.
Podobné typy útoků se označují pojmem zero-click, protože k jejich spuštění není potřeba další kliknutí nebo potvrzení ze strany oběti. To ale neznamená, že byl automaticky napaden každý návštěvník. Úspěch závisel mimo jiné na konkrétní verzi systému a dostupnosti příslušné bezpečnostní chyby.

Zdroj: Mikhail Nilov / Pexels.com
Z iPhonů mohli získat zprávy, hesla i fotografie
Výzkumníci odhalili několik různých útočných variant, které byly přizpůsobeny konkrétním verzím mobilních systémů. U iPhonů s iOS 16.7 se útočníci zaměřovali na soubory cookies uložené v prohlížeči Safari. Cookies přitom nemusí sloužit pouze k zapamatování nastavení webových stránek. Některé obsahují také údaje související s přihlášením k internetovým službám. Pokud se útočník dostane k platným přihlašovacím cookies, může je za určitých okolností zneužít k přístupu k účtu bez znalosti hesla.
Ještě závažnější možnosti nabízely útoky proti zařízením s iOS 18.5. V jejich případě se škodlivý kód zaměřoval na databáze aplikací WhatsApp a Telegram, přihlašovací údaje uložené v systémové Peněžence, informace o poloze a fotografie. Útočníci tak neusilovali pouze o přístup k internetovému prohlížeči, ale také o soukromá data uložená přímo v telefonu.
Při útocích využívali kombinace několika zranitelností, například CVE-2025-43529, CVE-2026-20700 nebo CVE-2025-43520. Jedna z nich, CVE-2025-43529, je spojována s útočným nástrojem DarkSword, který bezpečnostní výzkumníci popsali už v březnu 2026.
Mohlo by vás zajímat
Android nebyl bezpečnější. Útočníci kradli i uložená hesla k Wi-Fi
Samostatná útočná větev cílila na smartphony s Androidem. Konkrétně se týkala prohlížeče Chrome ve verzích 139 až 145, s výjimkou verze 143. Útočníci zde využívali zranitelnosti CVE-2026-3910 a CVE-2025-27038. Po jejich zneužití nasazovali nástroj označovaný jako AndroSnitch.
Ten dokázal shromažďovat cookies z Chromu, přihlašovací údaje, historii prohlížení a také uložená hesla k bezdrátovým sítím Wi-Fi. Získané informace mohly útočníkům posloužit při dalších pokusech o proniknutí do uživatelských účtů nebo jiných systémů. Pro naši bezpečnost je přitom důležité, že ani běžné používání důvěryhodného prohlížeče nás nemusí ochránit, pokud obsahuje zneužitelnou bezpečnostní chybu.
Mohlo by vás zajímat
Ajťák radí: Znali jste tento trik na bezpečné sdílení Wi-Fi bez hesla? Návštěvy se připojí a vy jste v klidu
Tipy a triky
Útok se mohl šířit prostřednictvím tisíců dalších webů
Zřejmě nejzajímavější částí celé operace bylo kompromitování ukrajinské analytické služby Plerdy. Ta poskytuje nástroje pro analýzu návštěvnosti a optimalizaci internetových stránek. Útočníkům se podařilo upravit její sledovací skript používaný pro SEO analýzu.
Mezi 27. srpnem a 3. zářím se tento upravený kód načítal prostřednictvím tisíců webových stránek – převážně na Ukrajině. To je podstatný rozdíl oproti napadení jediného webu. Útočníci totiž nemuseli kompromitovat každou stránku samostatně. Stačilo zasáhnout službu, jejíž kód automaticky přebíraly další weby.
Jde o příklad útoku prostřednictvím dodavatelského řetězce, kdy se kompromitovaná komponenta dostává k uživatelům přes jinak legitimní služby.
Mohlo by vás zajímat
Dobrá zpráva: Bezpečnostní chyby už mají opravy
Přestože popsaná operace působí znepokojivě, máme i důležitou pozitivní informaci. Podle zveřejněných zjištění už Apple i Google opravily všechny bezpečnostní zranitelnosti, které útočníci v této kampani zneužívali. Opravy se dostaly také do některých starších verzí iOS.
Výzkumníci navíc zjistili, že analyzované škodlivé kódy nevytvářely trvalé procesy, které by po restartování telefonu automaticky obnovovaly jejich činnost.
Restart zařízení proto mohl probíhající škodlivou aktivitu zastavit. Pokud bychom ale znovu navštívili napadený web prostřednictvím stále zranitelného telefonu, útok se mohl opakovat. Restart tedy není náhradou bezpečnostní aktualizace.
Zdroj: Sekoia
Jak se proti podobným útokům chránit?
Nejdůležitější opatření je v tomto případě poměrně jednoduché: Pravidelně aktualizovat operační systém i internetový prohlížeč.
U iPhonů zkontrolujeme dostupnost aktualizací v nabídce Nastavení / Obecné / Aktualizace softwaru.
Na Androidu se umístění příslušné nabídky může lišit v závislosti na výrobci telefonu. Obvykle ji najdeme v nastavení systému v části věnované aktualizacím softwaru.
Samostatně bychom měli zkontrolovat také aktualizace Chromu prostřednictvím Obchodu Google Play. Vyplatí se rovněž zapnout automatické aktualizace a nepoužívat dlouhodobě zařízení, pro která už výrobce nevydává bezpečnostní opravy.
A ještě jedno doporučení: Pokud narazíte na stránky, které napodobují známé instituce, hotely nebo jiné důvěryhodné organizace, měli byste si ověřit jejich skutečnou internetovou adresu. V tomto případě totiž útočníci předvedli, že nebezpečný web nemusí na první pohled vypadat vůbec podezřele.
Nejspolehlivější obranou proti popsanému způsobu napadení tak zůstávají aktuální bezpečnostní opravy. Právě ty totiž odstraňují chyby, které útočníkům umožňovaly napadat telefony bez další interakce uživatele.
Zdroj: BleepingComputer, Sekoia

 6 foto