


Ochrana Windows se může obrátit proti samotnému systému
Microsoft pravidelně přidává do Windows nová bezpečnostní opatření, která mají útočníkům ztížit zneužívání známých zranitelností. Jenže občas se něco pokazí a i dobře míněná ochrana vytvoří prostor pro nový typ útoku.
Právě na takový problém nyní upozornil bezpečnostní výzkumník Abdelhamid Naceri, známý také jako „Nightmare Eclipse“. Zveřejnil techniku označovanou jako SignDrop, která podle jeho zjištění umožňuje za určitých podmínek získat ve Windows oprávnění SYSTEM.
To je mimořádně vysoká úroveň oprávnění, kterou operační systém využívá pro své vlastní služby a některé důležité procesy. Pokud se útočníkovi podaří tato oprávnění získat, může mít nad napadeným počítačem podstatně větší kontrolu než běžný uživatel. Nejde přitom o chybu v nějaké okrajové aplikaci, ale o problém související se systémovou komponentou Windows.
Mohlo by vás zajímat
Problém se skrývá v systémové komponentě. To mu přidává na výbušnosti
Zranitelnost souvisí s ovladačem Common Log File System (CLFS). Jde o systémovou technologii Windows určenou pro práci se záznamy událostí a dalšími protokolovacími daty. Ty využívají některé aplikace a systémové služby.
CLFS se už dříve opakovaně objevoval v bezpečnostních upozorněních kvůli zranitelnostem umožňujícím zvýšení oprávnění. Microsoft proto už v říjnu 2025 zavedl dodatečná bezpečnostní opatření, která měla podobným útokům zabránit. Podle Naceriho se tato ochrana osvědčila a počet útoků zneužívajících chyby CLFS výrazně poklesl.
Jenže právě v novém mechanismu výzkumník objevil další slabinu. SignDrop tak paradoxně zneužívá bezpečnostní opatření, které mělo Windows původně chránit.
‼️ Windows SignDrop 0-Day Exploit Lets Attackers Gain SYSTEM Privileges Through CLFS Protection Details: https://t.co/i1Xs3OXZ89 A public exploit called SignDrop targets a Windows security feature meant to stop attacks on the Common Log File System (CLFS). It claims to turn a normal user account into a SYSTEM account, the highest level of control on Windows. The flaw has no CVE number and no patch as of November 11, 2026. Microsoft has also not confirmed the claims. A researcher known as MSNightmare, also known as Nightmare Eclipse, posted the proof-of-concept on GitHub on November 10, 2026. The researcher says the bug lives in clfs.sys, the kernel driver behind CLFS. It involves how the driver creates a “.cnpf” authentication file when a new log file is made through the exposed \CLFS device. #cybersecuritynews
— Cyber Security News (@The_Cyber_News) November 11, 2026
Jak může útočník získat oprávnění SYSTEM?
Podstata problému souvisí se způsobem, jakým CLFS vytváří speciální autentizační soubory s příponou .cnpf. Ty jsou součástí mechanismu, který Microsoft zavedl pro ochranu systémových protokolů. Při vytváření nového souboru CLFS kontroluje přístupová oprávnění. Problém však může nastat ve chvíli, kdy s příslušným souborem později pracuje jiný proces, který už má vyšší oprávnění.
Co je v této souvislosti velmi důležité: Jde o zranitelnost umožňující zvýšení oprávnění – nikoliv o doložený způsob, jak se do libovolného počítače dostat na dálku bez splnění dalších podmínek. Útočník tedy musí mít možnost příslušný stav v systému vyvolat. Samotná existence chyby ještě neznamená, že je počítač automaticky napaden.
Zranitelnost může ohrozit také antivirovou ochranu
Ještě zajímavější je další možné zneužití techniky SignDrop. Podle jejího autora lze k otevření připravených souborů přimět také procesy s vysokými oprávněními, například součásti antivirového softwaru. To může vytvořit situaci, kdy požadavek na vytvoření souboru zdánlivě pochází přímo od důvěryhodného bezpečnostního programu.
A právě zde se může objevit problém s jeho vlastní ochranou. Moderní antiviry a bezpečnostní systémy totiž využívají mechanismy označované jako tamper protection. Ty mají zabránit neoprávněným zásahům do jejich nastavení a činnosti. Pokud ale nebezpečná operace probíhá v kontextu samotného chráněného procesu, může být její rozpoznání obtížnější.
Naceri tvrdí, že tímto způsobem lze za určitých podmínek obejít ochranné mechanismy antivirových a EDR systémů. EDR jsou pokročilé bezpečnostní nástroje používané především ve firmách. Pomáhají sledovat podezřelé chování počítačů a slouží také k reakcím na bezpečnostní incidenty.
Možnost obejít ochranu však ještě neznamená, že lze automaticky vypnout každý antivirus na každém počítači. Takto široké tvrzení by vyžadovalo nezávislé ověření napříč konkrétními produkty a jejich verzemi.
Mohlo by vás zajímat
Ohroženo může být až 80 % instalací Windows
Podle Naceriho není technika SignDrop použitelná na všech počítačích s Windows. Výzkumník ji otestoval například na systémech Windows 11 26H2, experimentální variantě stejného systému a experimentální konfiguraci Windows Serveru 2025. Na základě svých zjištění odhaduje, že by se zranitelnost mohla týkat až 80 procent instalací Windows.
Tento údaj ale musíme brát s určitou rezervou. Nejde o výsledek rozsáhlého nezávislého průzkumu všech počítačů ani o oficiální údaj Microsoftu. Osmdesát procent je odhad výzkumníka, nikoliv potvrzený rozsah ohrožení. Skutečná zneužitelnost navíc může záviset na konkrétní verzi Windows, konfiguraci bezpečnostních mechanismů a dalších okolnostech.

Zdroj: Windows 11 / Registr
Existuje způsob, jak zjistit, zda je počítač zranitelný?
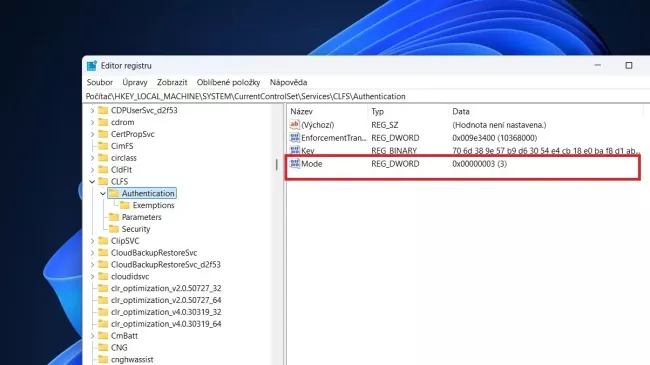
Výzkumník zveřejnil také ukázkový spustitelný kód (exploit) označovaný jako Proof of Concept. Ten slouží k demonstraci fungování zranitelnosti a může pomoci ověřit, zda je konkrétní konfigurace systému ohrožena. Naceri dále upozorňuje na nastavení mechanismu CLFS v registru Windows.
Jde o hodnotu Mode v klíči:
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\CLFS\Authentication
Podle jeho popisu mohou být konfigurace s hodnotou 0 nebo 1 zranitelné. Samotná změna hodnoty v registru však nemusí problém bezpečně vyřešit. Naopak by mohla oslabit ochranu proti jiným, již známým útokům.
Mohlo by vás zajímat
Ihned si aktualizujte Malování. Je v něm vysoce závažná zranitelnost a nemusí se opravit sama
Bezpečnost
Microsoft zatím opravu nevydal
Podle dostupných informací zatím pro SignDrop neexistuje oficiální bezpečnostní oprava. Naceri upozorňuje, že jednoduchým řešením není ani vypnutí ochranného mechanismu CLFS, který Microsoft umožnil v říjnu 2025. Tím bychom totiž mohli znovu otevřít cestu k útokům, proti nimž měla původní ochrana systém zabezpečit.
Situace se tím komplikuje. Nová bezpečnostní funkce pomohla omezit starší útoky, ale její způsob fungování umožňuje jiný typ zneužití. Dokud Microsoft nevydá opravu nebo oficiální doporučení, nemáme k dispozici jednoduchý postup, kterým bychom zranitelnost spolehlivě odstranili. To ovšem neznamená, že bychom měli rezignovat na běžná bezpečnostní opatření.
Mohlo by vás zajímat
Co můžeme udělat pro svou bezpečnost?
Z našeho pohledu je důležité především zachovat standardní ochranu systému a zbytečně nezvyšovat riziko dalšími zásahy. Windows bychom měli průběžně aktualizovat, i když nejnovější opravy zatím nemusí řešit právě SignDrop. Stejně tak doporučujeme ponechat aktivní Microsoft Defender nebo jiný důvěryhodný bezpečnostní software.
A rozhodně bychom neměli vypínat bezpečnostní funkce Windows jen proto, že se v souvislosti s nimi objevila nová zranitelnost. SignDrop totiž představuje především riziko následného zvýšení oprávnění. Útočníkovi může pomoci rozšířit kontrolu nad systémem, pokud už má možnost v něm provádět určité operace. O to důležitější je zabránit prvotnímu průniku do počítače.
Mohlo by vás zajímat
Další ukázka, že ani bezpečnostní opatření nejsou bez přešlapů
Abdelhamid Naceri v posledních měsících zveřejnil také řadu dalších zranitelností Windows a jeho bezpečnostních komponent. Podle dostupných informací již některé z nich Microsoft opravil, zatímco jiné na oficiální řešení stále čekají.
SignDrop je ale zajímavý především tím, že podle výzkumníka nevyužívá běžnou programátorskou chybu v původním ovladači. Zaměřuje se na logiku dodatečně zavedeného bezpečnostního opatření. Ukazuje tak, že ani nová ochranná funkce nemusí být automaticky odolná proti všem způsobům zneužití.
Pro nás jako uživatele z toho zatím plyne především jedno doporučení: Ponechat bezpečnostní mechanismy aktivní, pravidelně aktualizovat Windows a sledovat, zda Microsoft zveřejní další informace nebo příslušnou opravu. Zda se SignDrop začne skutečně zneužívat při aktivních útocích, není prozatím známo.