


Útoky na supermarkety ukazují nové bezpečnostní riziko
V průběhu října a listopadu jsme byli svědky mnoha kybernetických útoků, které si vzaly za cíl chladící zařízení v obchodních řetězcích. Odhadované škody na znehodnocených potravinách se vyšplhaly do milionů eur a nejvíce zasaženou zemí byla Francie.
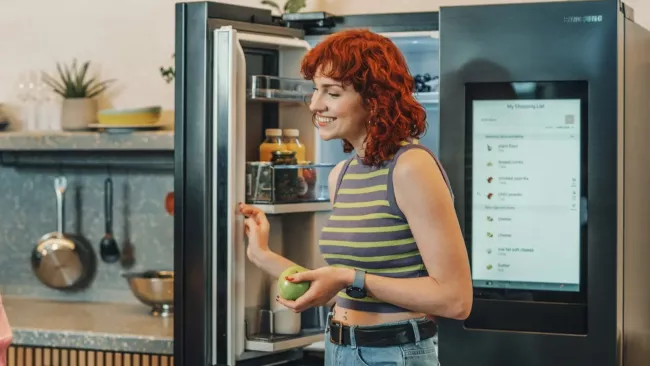
Útoky upozornily na problém, který je s rostoucím počtem připojených zařízení stále naléhavější. Pokud je technologie propojená s internetem, může se za určitých podmínek stát také cílem kybernetického útoku. A zdaleka přitom nemusí jít pouze o počítače, chytré telefony nebo servery.
Mohlo by vás zajímat
V předchozích dnech chladicí systémy, do budoucna domácí routery
Na rostoucí riziko upozornil výkonný ředitel evropské agentury ENISA Juhan Lepassaar. Podle jeho slov bychom neměli bezpečnost připojených zařízení považovat za něco, co by se mělo řešit až dodatečně. Jako příklad uvedl právě nedávné incidenty s chladicími systémy, kde mnoho z nich mělo pro online správu nastavené výchozí údaje.
Varování neznamená, že hackeři už v evropských domácnostech plošně napadají lednice, robotické vysavače, chytré televizory a monitorovací kamery. Jde spíš o upozornění na širší problém. Stále více běžných zařízení obsahuje software, umožňuje vzdálenou správu a komunikuje prostřednictvím internetu. To přináší řadu výhod, ale současně vznikají další rizika, jak jejich fungování zneužít či narušit.
Mohlo by vás zajímat
Proč může být chytrá domácnost zranitelná?
Představme si například domácnost, ve které máme k internetu připojený televizor, bezpečnostní kameru, chytrou zásuvku, termostat nebo některé kuchyňské spotřebiče. Všechna tato zařízení mohou obsahovat vlastní operační systém anebo firmware. A stejně jako u počítače či smartphonu se i v jejich softwaru mohou objevit bezpečnostní chyby.
Problém nastává zejména tehdy, pokud výrobce přestane vydávat aktualizace nebo je uživatel dlouhodobě neinstaluje. Útočníci pak mohou zkoušet zneužít známé zranitelnosti, které zůstávají neopravené. To samé platí pro přihlašovací údaje do online administrace zařízení. Pokud je ponecháme ve výchozím nastavení, koledujeme si o bezpečnostní průšvih.
Z našeho pohledu je zvlášť důležitý domácí router. Ten totiž tvoří vstupní bránu z vnějšího internetového světa k zařízením v domácnosti. Ostatní zařízení v domácí síti jeho prostřednictvím s internetem komunikují. Pokud se útočníkovi podaří router ovládnout, může zasahovat do síťové komunikace nebo se pokoušet napadat další připojená zařízení.
Neznamená to ovšem, že by každá chytrá lednice, televizor nebo zásuvka automaticky představovaly bezpečnostní hrozbu. Riziko závisí na konkrétním zařízení, jeho zabezpečení, dostupnosti aktualizací a způsobu připojení.

Zdroj: Jakub Żerdzicki / Unsplash
Jedním z největších problémů zůstává zastaralý software. Prostě aktualizujte
Podle informací citovaných v souvislosti s evropskými incidenty sehrál v některých útocích významnou roli neaktualizovaný software. To je problém, který dobře známe z oblasti běžných počítačů. Výrobce sice může bezpečnostní chybu opravit a dát k dispozici aktualizační záplatu, ale pokud ji nenainstalujeme, zranitelnost v zařízení zůstává.
U domácích spotřebičů může být situace ještě komplikovanější. Zatímco Windows nebo Android nás na nové aktualizace většinou upozorní, u některých chytrých zařízení nemusíme o jejich dostupnosti vůbec vědět. A často výrobce po několika letech podporu ukončí úplně. Proto bychom při pořizování nové techniky a chytrých spotřebičů neměli sledovat pouze jejich funkce a cenu. Důležité je také to, jak dlouho bude výrobce poskytovat bezpečnostní aktualizace a zda je jejich instalace snadná.
Mohlo by vás zajímat

Umělá inteligence dává útočníkům nové možnosti
Dalším významným bezpečnostním tématem je rychlý rozvoj umělé inteligence. Ta totiž nepomáhá pouze běžným uživatelům a vývojářům. Stále více ji zneužívají také kybernetičtí útočníci. Pomocí nástrojů AI lze například urychlovat analýzu softwaru, vyhledávat potenciální slabiny nebo připravovat přesvědčivější podvodné zprávy.
A právě rychlost se stává jedním z největších problémů. Podle informací agentury ENISA se doba mezi objevením bezpečnostní chyby a vytvořením spustitelného kódu pro její zneužití (exploitu) v některých případech výrazně zkracuje. Do okamžiku zneužití zranitelnosti tak výrobci mají stále méně času na přípravu a uvolnění opravy. To je nepříjemná zpráva především pro organizace, které spravují rozsáhlé počítačové sítě a velké množství připojených zařízení, ale samozřejmě i pro nás.
Zdroj: Samsung UK / Unsplash
Motivem kyberškůdců není pouze krádež peněz
ENISA upozorňuje také na proměnu motivace útočníků. Podle analyzovaných incidentů z roku 2025 souviselo přibližně 57,3 procenta zaznamenaných případů s ideologickými nebo geopolitickými motivy. Významnou roli hrály například konflikty spojené s ruskou agresí proti Ukrajině nebo situací na Blízkém východě. Velká část těchto incidentů měla podle agentury pouze omezený dopad.
Dalších 29,3 procenta incidentů mělo finanční motivaci. Právě do této skupiny patří například útoky ransomwarem, při kterých se kyberzločinci snaží zašifrovat firemní data nebo narušit provoz organizace a následně požadují výkupné. ENISA zároveň upozorňuje, že kybernetická kriminalita se stále více profesionalizuje. Útočné nástroje a škodlivý software se mezi jednotlivými skupinami sdílejí, což může usnadňovat provádění dalších útoků. A nezapomínejme ani na skutečnost, že různé typy malwaru lze zakoupit na darknetu. Kybernetickým škůdcem se tak de facto může stát kdokoliv.
Mohlo by vás zajímat

Podvodné zprávy budou ještě přesvědčivější
Představte si telefonát, při kterém se útočník vydává za vašeho kolegu nebo nadřízeného a pomocí napodobeného hlasu vás přesvědčuje k určité aktivitě. To, že zpráva nebo hlas působí důvěryhodně, zdaleka nemusí znamenat, že skutečně pochází od člověka, za kterého se vydává.
Vedle technických zranitelností zůstává velkým rizikem samotný uživatel. Umělá inteligence totiž výrazně usnadňuje vytváření věrohodných podvodných zpráv. Útočníci mohou připravovat e-maily bez nápadných jazykových chyb, napodobovat způsob komunikace konkrétní osoby nebo zneužívat falešné hlasové a obrazové záznamy. Technologie deepfake může podvodům dodat další rozměr.
O to důležitější je ověřovat neobvyklé požadavky, zejména pokud se týkají peněz, přihlašovacích údajů nebo přístupu k firemním systémům.
Mohlo by vás zajímat
Jak můžeme lépe zabezpečit vlastní domácnost?
Varování evropské agentury bychom neměli chápat jako důvod k panice. Je ale dobrou příležitostí prověřit zabezpečení zařízení, která používáme ve svých domácnostech. Začít můžete několika jednoduchými kroky:
-
1
Aktualizujte router: Zkontrolujte dostupnost nového firmwaru, a pokud je to možné, zapněte automatické aktualizace.
-
2
Změňte výchozí přihlašovací údaje: Především administrátorské heslo routeru by mělo být dostatečně silné a jedinečné.
-
3
Prověřte chytrá zařízení: Zjistěte, zda výrobce stále poskytuje bezpečnostní aktualizace.
-
4
Vypněte nepotřebný vzdálený přístup: Pokud zařízení nemusíte ovládat přes internet, není důvod to ponechávat aktivní.
-
5
Oddělte chytrou domácnost od důležitých zařízení: Pokud to router umožňuje, vytvořte pro zařízení připojená do internetu samostatnou síť.
-
6
Buďte obezřetní při komunikaci: Ani přesvědčivý e-mail nebo telefonát nemusí být pravý. Na místě je zdravá nedůvěra.
Mohlo by vás zajímat
Ne všechna opatření jsou nezbytná pro každou domácnost. Záleží na tom, jaká zařízení používáme a jaké možnosti máme při jejich zabezpečení.
Z nejnovějších kybernetických incidentů masivních rozměrů plyne jednoduché doporučení: Při výběru chytrých zařízení se zaměřte také na úroveň jejich bezpečnostní podpory a nepodceňujte pravidelné aktualizace. Čím více zařízení připojujete do internetu, tím důležitější je vědět, jak jsou zabezpečena.
Zdroj: Euronews, Yahoo! News


 12 foto