




Nový malware útočí na bankovní aplikace v Androidu. Dokáže je nahradit falešnou kopií a získat přístup k vašim penězům
Přihlásíte se do mobilního bankovnictví, zkontrolujete zůstatek na účtu a všechno vypadá jako obvykle. Jenže co když aplikace, kterou jste právě otevřeli, už není tou původní od vaší banky? Přesně na takovém principu funguje nebezpečný malware Hirudo, který objevili bezpečnostní výzkumníci společnosti ThreatFabric.
Škodlivý software se nejprve vydává za běžnou aplikaci pro nakupování, zábavu nebo sledování krátkých videí. Jakmile se dostane do telefonu a získá potřebná oprávnění, může původní bankovní aplikaci odstranit a nahradit ji upravenou verzí.
Uživatel si přitom nemusí ničeho všimnout. Falešná aplikace totiž vypadá téměř stejně jako originál, ale útočníkům otevírá cestu k citlivým údajům a potenciálně i k penězům na účtu.
Mohlo by vás zajímat
Chrome dostal vylepšenou ochranu proti podvodům. Zároveň vás ale může spasit i selský rozum
Bezpečnost
Nejdřív nenápadná aplikace, potom útok na mobilní bankovnictví
Hirudo patří mezi škodlivé programy zaměřené na mobilní bankovnictví. Od běžných podvodných aplikací se však liší způsobem, jakým se snaží získat kontrolu nad finančními údaji uživatele.
Útok začíná instalací zdánlivě neškodné aplikace. Může jít například o nákupního pomocníka nebo program z oblasti zábavy. Po spuštění aplikace začne pod různými záminkami požadovat další oprávnění. Zvlášť důležitý je přístup ke službám usnadnění, které Android nabízí například lidem se zrakovým nebo pohybovým omezením.
Tyto funkce mohou aplikacím umožnit číst obsah obrazovky nebo provádět některé úkony za uživatele. V rukou škodlivého softwaru se tak mohou změnit v nebezpečný nástroj. Jakmile Hirudo získá potřebná oprávnění, pokusí se odstranit originální bankovní aplikaci, stáhnout její upravenou kopii a nainstalovat ji místo původní verze.
Výsledkem je situace, kdy uživatel nadále používá zdánlivě důvěryhodné mobilní bankovnictví, ale ve skutečnosti pracuje s aplikací upravenou útočníky.
Mohlo by vás zajímat
AI se umí šířit jako nákaza přes chytré televize nebo vysavače. Za pár měsíců může jít o hrozbu
Bezpečnost
Falešná bankovní aplikace může odcizit hesla i bezpečnostní kódy
Podle zjištění společnosti ThreatFabric dokáže Hirudo k obcházení některých bezpečnostních kontrol využívat pokročilé techniky. Součástí škodlivého softwaru je mechanismus označovaný jako hooking. Zjednodušeně řečeno, umožňuje zasahovat do fungování aplikace a měnit výsledky některých kontrol.
Útočníci se tak mohou pokoušet obejít například ověřování digitálních podpisů aplikací, kontroly využívání služeb usnadnění nebo mechanismus Google Play Integrity, který pomáhá aplikacím posuzovat důvěryhodnost prostředí, v němž běží. Hirudo se však neomezuje pouze na přihlašovací údaje. Podle bezpečnostních výzkumníků může získávat také:
- hesla k bankovním účtům a platební PIN kódy
- PIN kódy používané k odemykání zařízení
- obsah SMS zpráv
- informace zobrazované na displeji telefonu
- přístup ke kameře a mikrofonu
Zvlášť nebezpečné jsou také podvržené platební obrazovky. Uživatel na nich může zadat požadované údaje a následně uvidí potvrzení, že platba úspěšně proběhla. Ve skutečnosti však může jít pouze o falešné oznámení, jehož cílem je zakrýt podvodnou činnost.
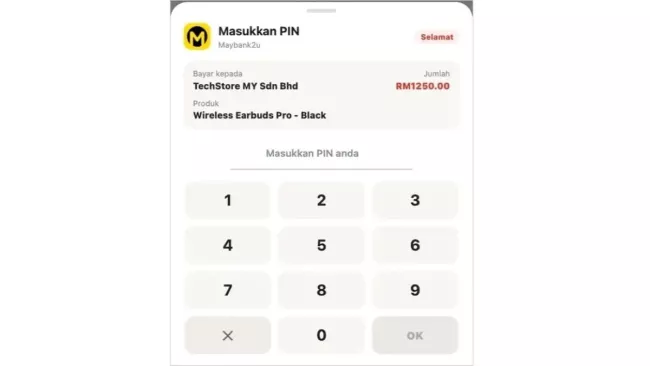

Zdroj: Threat Fabric
Bezpečnostní experti už objevili osm napadených bankovních aplikací
Výzkumníci ThreatFabric dosud identifikovali upravené kopie osmi bankovních aplikací. První pozorované útoky směřovaly proti uživatelům mobilního bankovnictví v Indonésii. Další indicie naznačují zájem útočníků o finanční instituce v Číně, Indii, Mexiku, Maroku a Thajsku.
Přesný počet napadených uživatelů zatím není znám. Podle dostupných odhadů by se však mohl pohybovat v řádu tisíců. Prozatím nejsou v dostupných informacích ani uvedeny konkrétní české banky, na které by nově objevený malware cílil. Neznamená to však, že podobný způsob útoku nemůže být v budoucnu použit také proti evropským uživatelům.
Právě schopnost nahradit legitimní aplikaci upravenou kopií ukazuje, jak sofistikované a zákeřné mohou současné útoky na mobilní bankovnictví být.
Mohlo by vás zajímat
Tip: jak si na androidovém telefonu aktivovat ochranu proti škodlivým aplikacím – udělejte to hned, má to smysl
Tipy a triky

Jak se před podobným útokem chránit?
Základní pravidlo ochrany před malwarem typu Hirudo a podobnými metodami podvodů zůstává stejné: Instalujte aplikace pouze z důvěryhodných zdrojů a buďte obezřetní při udělování oprávnění.
Zvláštní pozornost si zaslouží aplikace, které požadují přístup ke službám usnadnění – přestože jej ke své běžné činnosti nepotřebují. Pokud například jednoduchá aplikace pro sledování videí žádá možnost ovládat telefon nebo číst obsah obrazovky, je to důvod ke zvýšené opatrnosti.
Důležité je také pravidelně aktualizovat Android, používané aplikace a ponechat zapnutou ochranu Google Play Protect. Ta kontroluje instalované aplikace a může upozornit na známé škodlivé programy. Nelze však spoléhat na to, že odhalí každou novou hrozbu.
Mohlo by vás zajímat

Co dělat, když máte podezření na napadení telefonu?
Pokud se váš smartphone začne chovat neobvykle, objeví se v něm neznámé aplikace nebo zjistíte podezřelé změny v mobilním bankovnictví, měli byste jednat co nejrychleji.
Nejprve zkontrolujte nedávno nainstalované aplikace a odstraňte ty, kterým nedůvěřujete. Pomoci může také kontrola prostřednictvím Google Play Protect nebo důvěryhodného bezpečnostního programu.
Pokud máte podezření přímo na napadení bankovní aplikace, nepřihlašujte se do ní a neprovádějte z telefonu žádné další platby. Kontaktujte svou banku z jiného, důvěryhodného zařízení nebo telefonicky prostřednictvím oficiálního čísla. Banka vám může pomoci zkontrolovat podezřelé transakce a případně zablokovat přístup k účtu či platební prostředky.
Pokud škodlivou aplikaci nelze běžným způsobem odstranit, může pomoci spuštění Androidu v nouzovém režimu. Ten obvykle dočasně deaktivuje aplikace třetích stran, takže je možné problematický program odinstalovat. Uděláte to následujícím postupem:
- Otevřete nabídku vypnutí telefonu (podržte vypínací tlačítko, případně současně vypínací tlačítko a snížení hlasitosti).
- Na obrazovce dlouze podržte ikonu „Vypnout“.
- Objeví se možnost „Nouzový režim“.
- Klepněte na ni a telefon se restartuje.
- Po spuštění se ve spodní části obrazovky objeví označení „Nouzový režim“.
Postup se může drobně lišit podle konkrétního výrobce a verze Androidu.
Mohlo by vás zajímat
V závažnějších případech může být nutné obnovit telefon do továrního nastavení. Před tímto krokem je však důležité zajistit zálohu potřebných dat a počítat s tím, že obnova odstraní aplikace i uživatelská nastavení.
Hesla k důležitým účtům je následně vhodné změnit z jiného bezpečného zařízení. Při obnově telefonu bychom se zároveň měli vyhnout automatickému vrácení podezřelých aplikací.
Případ Hirudo je dalším připomenutím, že největším rizikem nemusí být samotná instalace škodlivého programu. Mnohem nebezpečnější je okamžik, kdy mu nevědomky udělíme oprávnění, která mu umožní převzít kontrolu nad dalšími aplikacemi v telefonu.
Zdroj: ThreatFabric, Bleeping Computer

 17 foto